Tout est dans le titre
pratique quand on a pas de Smartphone
petit tuto
Autre source :
https://blog.aawadia.dev/2023/04/24/signal-api/
Utilise - signal-cli
https://github.com/AsamK/signal-cli
Autres pistes :
- Registration with captcha
https://github.com/AsamK/signal-cli/wiki/Registration-with-captcha - oren.github.io/articles/signal-terminal/
https://oren.github.io/articles/signal-terminal/ - GitHub - nanu-c/axolotl
https://github.com/nanu-c/axolotl
HOW
Votre ordinateur va se comporter en remplacement du smartphone (serveur)
C'est depuis celui-ci qu'on va installer et valider à la place du smartphone
Avec Signal-cli on peut :
-
Register : Enregistre le numéro de tel sur Signal (new account) si cet ordi/seveur va être le principal, celui par lequel les messages sont envoyés ET celui qui peut link/Associer d'autres Devices : ne pas register si un autre tel est utilisé comme Principal !!!!
= CAPTCHA => Envoie SMS CODE validation
= On entre le CODE validation sur l'ordinateur
==> Légitime : on est pas un robot + on a vraiment acces à ce numéro -
Ajouter un nouvel appareil ...
depuis lequel on install Signal et génère un QRCODE... -
qui doit être pris en photo par l’ordinateur de remplacement (serveur)
( pour valider l'ajout à la place d'un smartphone )
INSTALL
Mac
brew install signal-cliLinux
Voir https://github.com/AsamK/signal-cli/wiki/Quickstart
Win
https://github.com/AsamK/signal-cli/releases
-> signal-cli-0.XX.X.tar.gz (archive)
-> bin/ (exe dans terminal avec .bat)
DANS LE TERMINAL (ordi/serveur)
Ouvrir un terminal sous Windows
https://lecrabeinfo.net/ouvrir-et-utiliser-le-terminal-windows-sur-windows-11-10.html
Sur Linux, tu cherches tu trouves
Si l'exécutable/fichier signal-cli a seulement été désarchivé
Se rendre dans le dossier où se trouve signal-cli
Sous Windows on peut l'installer/déplacer dans \Windows\System32
Sous Linux dans /bin
Source : https://superuser.com/a/983171
INIT ( dans le terminal )
# Ajout d'une variable
# On l'utilise ensuite ($PHONE) pour ne pas avoir à indiquer le numéro à chaque étape
# Remplacez par votre n° de téléphone (téléphone non smart)
PHONE='+33600000000'
Pour vérifier que la variable est bien enregistrée on l'appelle comme ceci :
echo $PHONE
MAJ ONLY open signal
, recevoir les mesages sur le serveur
? l'app desktop demande d'ouvrir signal sur le smartphone
https://github.com/AsamK/signal-cli/issues/1728#issuecomment-2764739445
signal-cli -a $PHONE receiveTUTO
SIGNAL-CLI HAS PHONE : REGISTRER
( POUR S'ENREGISTRER==REGISTER==Créer un compte SIGNAL == Signal-cli devient le telephone principal )
(( ne pas faire si vous voulez que le teminal (docker/signal-cli) soit un bot ou device non principal ))
NO REGISTER needed if you use signal-api has a BOT !!!
---> SIGNAL-CLI HAS client ?? (bot/linked device ) ???
----> : cf. # SERVER has CLIENT
GO SIGNAL CLI Comme téléphone/principal
0) CAPTCHA
Allez sur https://signalcaptchas.org/registration/generate.html pour récupérer un captcha
: une fois le Captcha résolu ...
. il faut copier le lien "Ouvrez Signal"
( ne pas ouvrir sous Signal_Desktop )
( == clic droit -> copier lien )
( copier le lien commençant par 'signalcaptcha://....' )
Ca donnera :
signal-cli -u $PHONE register --captcha <signalcaptcha://....>
1) REGISTER
NB: à faire la première fois -> inscrit sur Signal depuis cet ordi
..... par la suite, pas besoin de Register
..... => ADD (addDevice) directement !
signal-cli -u $PHONE register --captcha signalcaptcha://signal-hcaptcha.4gad7....
... si erreur, recommencer !
2) VERIFY
signal-cli -u $PHONE verify <code reçu par SMS>3) Changer de nom ( facultatif )
signal-cli -u $PHONE updateProfile --name <votre nom>AJOUTER UN NOUVEAU APPAREIL (relier)
Depuis l'application que vous voulez connecter (relier)
( smarphone / ipad / pc / autre )générez le fameux QRCODE
Décodage : du QRCODE ( lien d'accès )
... on doit décoder le QRCODE
... pour valider l'accèson peut utiliser :
EX/ Android - https://f-droid.org/fr/packages/com.atharok.barcodescanner/
EX/ Web - Decode https://zxing.org/w/decode.jspx ( pratique )
EX/ Linux - https://github.com/hongquan/CoBangRésultat commence par
sgnl:
De façon sécurisée...
On l'envoie à l'ordi où est installésignall-cli...
Validation (toujours depuis le PC/Terminal)
signal-cli -u $PHONE addDevice --uri "sgnl:/.....dans le qr-code de l’appli pour ordinateur"FINITO
SEND MESSAGE
depuis le serveur en local
curl -X POST -H "Content-Type: application/json" \
  'http://localhost:8465/v2/send' \
  -d '{"message": "MESSAGE", "number": "+YOURPHONE", "recipients": [ "+DESTPHONE" ]}' \
{"timestamp":"1778338433022"}%
EScaped
curl -X POST -H "Content-Type: application/json" \
  'http://localhost:8465/v2/send' \
  -d "{\"message\":\"MESSAGE\",\"number\":\"+YOURPHONE\",\"recipients\":[\"+DESTPHONE\"],\"timestamp\":\"$(date +%s%3N)\"}"
send_signal.sh
#!/usr/bin/env bash

set -euo pipefail

MESSAGE="${1:?message manquant}"
PHONE="${2:?phone manquant}"
DEST_PHONE="${3:?phone dest manquant}"

TS=$(date +%s%3N)

curl -X POST -H "Content-Type: application/json" \
  'http://localhost:8465/v2/send' \
  -d "{\"message\":\"$MESSAGE\",\"number\":\"$PHONE\",\"recipients\":[\"$DEST_PHONE\"],\"timestamp\":\"$TS\"}"
Ordi -> serveur local
curl -X POST -H "Content-Type: application/json" \
  'http://192.168.1.33:8465/v2/send' \
  -d '{"message": "MESSAGE", "number": "+336yourphonenum, "recipients": [ "+336destphone ]}'
{"timestamp":"1778338433022"}%
SERVER has CLIENT
On utilise le server (signal-cli) comme device associé (non principal, not the phone)
LINK Computer (Signal-cli)
has device, not principal/phone device == not REGISTER signal-cli (use has bot)
OBVIOUS Maj image !!!!
FAIL : mod native
 sudo docker run -d --name signalapi --restart=always -p 8465:8080 \
      -v $HOME/.local/share/signal-api:/home/.local/share/signal-cli \
      -e 'MODE=native' bbernhard/signal-cli-rest-api
OK mode json
sudo docker stop signalapi &&
  sudo docker rm signalapi &&
 sudo docker run -d --name signalapi --restart=always -p 8465:8080 \
      -v ./signal-api_datas:/home/.local/share/signal-cli \
      -e 'MODE=json-rpc' bbernhard/signal-cli-rest-api
THEN QRCODE
((( certaines sources disent de faire l'un puis l'autre )))
CURL (no web/gui==headless)
( generate + download output )
( display with zbarimg )
curl -s "http://localhost:8465/v1/qrcodelink?device_name=signalapi" \
  -o /tmp/signal-qr.png
zbarimg --raw /tmp/signal-qr.png | qrencode -t ANSIUTF8
ID (signl)
http://localhost:8465/v1/qrcodelink/raw?device_name=fwbotQRcode
http://localhost:8465/v1/qrcodelink?device_name=fwbotAutres exemples
( Firefox / gui ) on localcomputer
http://192.168.1.33:8465/v1/qrcodelink?device_name=mysignalbot( SCP cp ) from Server
curl -s "http://localhost:8465/v1/qrcodelink?device_name=mysignalbot" > /tmp/qrcode.html && scp /tmp/qrcode.html root@LOCAL_COMPUTER:/home/YOURNAME/qrcode.htmlBONUS
Signal-API + Docker
installer un serveur (generate QR code with any PC)
Utilisez votre PC pour envoyer des notifications !
https://github.com/bbernhard/signal-cli-rest-api
BACKUPS
https://yingtongli.me/blog/2025/08/13/signal-secrets.html
https://github.com/signalapp/Signal-Desktop/issues/6944#issuecomment-2259575767
cp -pr ~/.config/Signal ~/.config/Signal_backup

L'utopie déchue : une contre-histoire d'internet XVe-XXIe siècle
@Félix_Tréguer
@Fayard
2019
.bib => https://bib.vincent-bonnefille.fr/book/278
transcript de l' interview_conférence de @lundiam ( 2024 )
L'histoire d'Internet est connue et largement documentée, de la création du réseau par l'armée américaine jusqu'à Tiktok en passant par le minitel et les modems 56K qui font « ding dong ». Ce que propose @Félix_Tréguer ( #<3 ), membre fondateur de @La_Quadrature_du_Net et chercheur au CNRS, c'est peut-être tout l'inverse : une "Contre-histoire d'internet, du XVe siècle à nos jours" ( Éditions @Agone ), soit une archéologie du réseau, de la logique algorithmique et de l'exploitation des métadonnées en tant que dispositifs de pouvoir et de contrôle, incorporés en nous, malgré nous.
Une recherche historico-politique à contre-temps ou à contre-jour qui révèle les stratégies de pouvoir et de capture de l'espace public et cherche un chemin pour sortir de cette dichotomie qui nous enferme dès que nous tentons de penser la technique : le fantasme néo- luddites ou la croyance béate en un capitalisme cognitif.
Entre une fuite en arrière et un enfoncement virtuel dans le présent, tracer une fuite en avant, comme on échappe à un piège.
Contre histoire
Entant que dispositif tech
de ctrl et de gouv
Hit des luttes de l'intérieur
Questionnant la mise en place d'Internet
Internet comme dispositif de pouvoir ( sur 500p )
Comment a-til émergé depuis le XVe sc
Les lecteurs de @lundiam connaissent déjà cette hist
Se demander ce qui résiste encore
? Utopies des débuts d'Internet
[2'30]
Longue Hist
Un espace de pwr
peut censurer / surveiller
sur ces espaces publics
de "conduite des conduites"
mais aussi
un espace ou naissent des résistances
[3'00]
tcp_ip 1983
Experimentation ARPA 60 comutations par packets
@William_Gibson en parle dans son livre
[3'30]
Panique des services de Renseignement
! Transnational
? Quel droit s'y applique,
"La police de l'espace médiatique"
... modes de contrôle des médias
... installés / subvertis
... se retrouvent destabilisés
Effets / moyens du pwr
[3'53]
Analyse des espaces médiatiques
à partir de 5 techniques de pouvoir
1) La Censure des communications ;
2) La Surveillance des communications ;
3) Le Secret d'Etat par laquelle l'Etat s'abrite de l'examen critique ;
4) Propagande — La mise en scene du pouvoir dans l'espace public ;
5) Centralisation politique des médias – limiter ne nbr d'intermédiaires de circu, limiter les couts.
[4'30]
Internet fait voler en éclat ces structures de pouvoir
Premiers réseaux dans les années 1980 ( Minitel, centralisé )
=/= Internet... mais apropriations subversives
EX/ porno pratiques auxquelles les Technocrates s'attendaient pas
[5'00]
EX/ UseNet +plus décentralisé , forums centralisés
=> aboutie à de la modo/censure ... détournée, dépassée, "subvertie"
La Cryptographie
comme science se pop.
non exclue militaire
Préfiguration de ce que sera @WikiLeaks fin 1980
-> "permet de s'émanciper de la surveillance des États"
... un gros pbl identifié déjà depuis les années 1970
... par des inforamticien.nes militant.es
Anti atuoritarisme tech
[6'00]
Toutes ces Contres Cultures dans les années 1970
Luttes contre l'ordinateur et la technocratisation du monde
// 1980 "remise en scelle d'un consensus des logiques dominantes"
[6'30]
mais ces contestations
trouvent leur manifestation dans cet espace !
..
Hackeur
Avant-garde des Hackers politisés
Capables de pénétrer les nouvelles infrastructures
d'un capitalisme qui s'informatise massivement
(états/institutions militaires, etc)
=> Peur des Pwr du monde ("flippent")
( peut-être poursuivre cette liste des subv. durant l'interview ... 1990 )
[7'00]
LM: Repose la Question
Ambivalence d'Internet
Idée pré-internet
qu'Internet va permettre
d'en finir avec la hiérarchie // le syst capitaliste, ordonné
... Internet apparait
comme possibilité d'une horizontalité
...
... aspirations SiliconV == hippies
"partagent la même idée de révolutionner le monde"
sauf que... la silliconV se porte bien
( a gagné, pas les Hippies )
Donc,
réfléchir comme ces idéaux
- La décentralité
- autres...
se sont fait absorbé par les entreprises capitalistes
( cf. +plus bas PAUSE @Catherine_Malabou )
( @Luc_Boltanski @Ève_Chiapello )
( décentralité => Uber )
.
Conspiration des États /vs/ WL_Transparency
[9'00]
@Julian_Assange en 2006
à la fondation de @WikiLeaks
écrit
- La Conspiration comme mode de Gouvernance
↳ https://lundi.am/La-Conspiration-comme-mode-de-Gouvernance
↳ https://cryptome.org/0002/ja-conspiracies.pdf
↳ http://web.archive.org/web/20070129125831/http://iq.org/conspiracies.pdf
Dans le quel il dit...
- les gouv sont des conspirations : on sait pas cequi se passe
- il faudrait, grace à internet :
1) Rendre Transparent le Gouv = Leaks,
leur piquer des infos, perturber liens de confiance, etc
2) Une opacité pour les citoyens
...
on avait
[10'00]
à la lecture de ce texte,.. pas une gêne mais un pressenti de désaccord sur l'idée..
d'après l'idée d'Assange à ce moment là..
d'un effondrement des gouv parcequ'on allait dire ce qu'il cachent
=> qu'on allait produire de la démocratie parce qu'on va acculer les gouv à révéler leurs secrets
[10'30]
? Est-ce que cette idée de la transparence
pour le gouvernement et l'opacité pour le peuple
est toujours opérante ?
Privacy for the weak, transparency for the powerful
Felix :
des difficultés de trouver des applications
" depuis que WL s'est pris la raison d'Etat en pleine face "
... et que malgré la non-condamnation WL/Assange est arrêté (des suites de l'affaire)
. . .
[11'00]
<- une Opération de dissuasion
Dans le txt d'Assange.
Créer des frictions au sein de ces acteurs dans l'ombre
-> va diminuer leurs capacités d'organisation
.. pour gouv de manière autoritaire
En révélant :
permet de les empêcher d'agir
<- cette Idée / moyen reste viable
[12'00]
. .. . mais critique
autour de ces penseurs
. . . idée que le Hack va suffire
. . . sans besoin d'un travail culturel ( contre hégémonique )
. Même si cela change
. . en 2010 avec les premières confrontations
.
( .... )
2 Histoires d'Internet
envie de répondre sur ce point
... /ou/ re sur 1980
et généalogie d'internet
: Contre culture, etc.
[13'00]
... les hippies ont gagné
... si on fait la fusion de 2 Histoires d'Internet
Sortir de l'Hist. dominante
.. déjà un peu le cas apres @Edward_Snowden 2010
.. ( début de travail de thèse )
... idée d'un projet humaniste,
... création d'un réseau horizontal
[13'30]
Perspective démocratique
: étendre les capacités de lien mondial
Raison avec projet Hippie
@Stewart_Brand / @Fred_Turner ; 1960 @USA
Versant ambigu plt
[14'00]
( ~kenkizy )( ~drop_acid )
: se changer soi-même plutôt que de changer la société
et ... l'ordi une machine pour se transformer (soi)
auto_self_perso
Humaniste
a.) ... va influencer généalogie d'Internet
... les scientifiques humanistes
... malgré leur position vont être influencés
... (financés par le pentagone)
..... le projet d'une informatique aux mains du peuple
Mainframe
[14'40]
/VS/ Centralité des Mainframe d'IBM
... informatique à échelle humaine
... on sort l'informatique et machine
..... "du clergé technocratique qui les avaient mises en œuvre"
...
[15'00]
ca donne les appropriations / utopies d'internet
et en mm temps
// cette autre histoire humaniste
Anti_Tech
b.) un récit contre les machines
.. aux mains du pouvoir nécessairement
: il faut la dénoncer / s'y opposer
EX/ Mvt étudiants sur les campus..
vont pickets des centres informatiques
dénoncer la colaboration des sc à la guerre au Vietenam
et volonté de faire du data_mining déjà pour prédir la radicalisation des pop à travers le monde
: histoires opposées
Mainstream
[16'00]
c.) 1980 fin de la critique antihégémonique
Tout le monde arrive sur Internet
" cest censé être un grand soir... "
et cest le cas pour une partie de la gauche Radicale
et penseurs de l'idéologie dominante
...
Utopies déchues
[16:30]
Arrivée à la @La_Quadrature_du_Net
Habité par les utopies d'internet
idée de défendre ce projet là
face aux volontés...
Lieu de partage
contre les MSM
etc.
XVe sciecle // Log. libres
et pourquoi c'est important de revenir sur le XVe sciecle
et de se rendre compte...
c'est un mvt plt qui vient du logiciel libre
un manque de culture et recule historique
dans la facon d'aborder cet outil de cette manière
faire un peu le bilan de ça
[17'30]
Re sur Assange
Une Répression hyper forte
LM - utopie Hacker - chute par divulgation
.. la question à l'époque
de protéger le peuple de la capacité des gouv à sur/traquer
paraissait bonne (se protéger, protéger les pop)
ok ... ce qui fait que tu remonte au XVe
[18:00]
Ce qui me rendait dubitatif
idée que le pwr s'effondrerait
mis face à ses stratagèmes
// @Michel_Foucault en France => regard très structuraliste /idem pr marxists
... la domination elle est évidente
[18:30]
On la voit ..
la machine économique qui met tout le monde au pas
( hors des conspirations )
Pas tant comment s'en défendre,
( réussite de WL )
mais l'idée que le gouv; tienne sur le secret
[19'00]
Pas d'accord avec l'hypothèse politique de libération en dévoilant...
[19:30]
réactivé la Raison d'Etat on va montrer à la terre entière qui a le pwr
C'est pas WL qui a fait arrêter la guerre en Irak
c'est la défaire massive...
Hubris hacker
@Félix
Probleme d'Hubris hacker
- Maitrise technique
- Langue Panflétaire
: ca va suffir
.. une langue plt mobilisatrise
[20'00]
.. fait espérer, pousse à l"action
... mais avec toutes ses limites
1ere ED.
ss titre : " utopie déchue "
Bravade plt /VS/ pwr
.. Revenir au XVe
... cest aussi comme cette rationalité du pwr/etat est partout
... dans tout un tas de dispositifs
..... sans dire que le pwr est fragile malgré tout
..... WL entant que tel n'était pas suffisant entant que tel...
@LM
Plutot l'idée de transparence que WL entant que tel qui pose pbl
....
[21'00]
Fin du livre... ( no spoile )
Ni l'hist ni la plt
encore moins l'émencipation
n'ont fondammentalement besoin de la technologie pour advenir
apres l'hist..
à la fin tu dis on a perdu cette bataille là
mais ne croit pas trop qu'on a perdu
Livre - Technophile / Technophobe
[21'30]
Ce qui est précieux dans ton livre...
en France on est pris entre 2 lubies
1) Technophile partagée => emencipateur
2) Technophobe : la sc n'est jamais neutre
.... tout ce qui se passe technologiquement dans le monde joue contre nous
.... parce que cest aux mains des capitalistes
....
On s'en fou et tu le fait bien dans le livre
=> la question c'est
? Comment est-ce qu'on Hack ces dispositifs là
.. c'est pas quel jugement moral on a en étant 1) ou 2)
... mais on fait quoi de cette matière
Se réinventer /VS/ tactiques intégrées
[23'00]
@Félix
Comment tu te saisis d'internet pr faire qqch
- le hakeur 1999
EX/ serveur de Davos => out les participants - (x) exemples, indimedia
- les rsx wifi auto-gérées
( adhoc_piratebox dead_drops dn_adhoc_mesh )
... plein de pistes exp passionnantes / inspirations
Guerre de mouvement
trouver une tactique dans un moment historique donné est pertinente
[24'00]
" Toutes ces utopies deviennent pbl quand elles deviennent une certitude, routinier "
... facile à ctrl pr le pwr
( nécessaire renouvellement / invention )
Limites des tech pour faire plt
[24:20]
La fin du livre...
Prendre acte des impensés
du mvt plt auquel j'ai pris partie...
... peut sonner défétiste
mais
c'est aller au bout de la reflexioninconséquent, planté
.. foi dans l'idée de la tech entant que tel permet parcequ'elle est décentralisée
.. incorpore ces belles idées des origines : humanistes des années 1960
.. ! c'est bon, ca va suffir pour transformer durablement les rapports de force.
[25'10]
Cette fin...
cest une manière d'inviter
poser la question des stratégies et conséquences
(observe si les activités militantes sont conséquentes)
... relie des communiqués de l'époque
: oui, une évolution dans le discours / stratégies
: on apprend et evo.
(mais ne suffit pas ?!)
EX/ Quadra / Justice
[26'00]
EX/ Lobbies citoyen ca a pu marcher un temps - Fax
durée de vie Stratégies
EX/ Recours en justice FR
Conseil d'État auj s'en ... fout n'importe quoi
malgré bons arguments ;)
[26:30]
--> Nvlle stratégie(s) !
Bétise plt ?!
LM
? lié au fait que
les parlementaires ne comprennent rien
Souvenir
Zimmerman à l'assemblée, brillant
.... pigeaient rien en face ....
Non, les plt agissent contre
[27'20]
Félix
R) les gouv appliquent des lois liberticides parce qu'ils ne comprennent pas bien
c'est plus le cas
... et puis non
... La @NSA sait ce qu'elle fait quand elle fait évo ses alliances avec GAFAM
Ici aussi un Hubris de la bêtise en face
Procès en incompétence.
. . . .
Drone, recours, justice : demies vicroires
[28:30]
EX/ Drones, bananés.. ... ..
Confinement
Manifs, droit des drones, failles juridiques
Vidéo_surv
[29:00]
Felix
EX/
// Vidéosurv auto
// Campagne /Technopolice/
L'illegalité systématique
depuis révoltes 2007 puis loi Travail
depuis aucun interdit / lois
Apres 2 recours 2021 réussit
à reconnaitre l'usag"e illégale de la Police / drones
Interdit le ministere jusqu'au vote d'une loi
1an avant adoption
2023 décrés d'autorisation
.. entre temps police formée aux drones
Victoire d'avoir cloué les drones au sol 2 années ?
:(
[30:30]
--> Ajuster les stratégies
Crypto for all
[31:00]
Réussite dans le fait de faire exister la lutte (/ Recours)
C) modes d'action :
EX/ use crypto
continue à défendre, important...
se màj, continuer à analyser, etc
mais l'idée c'est pas...
par des //patchs// techniques qu'on gagne !
La mach. informatique..est au service du pwr
TH) Le moment d'une brèche pré-internet s'est refermée
[32:00]
changé d'époque
les stratégies vont resté marginales
" Il faut les articuler avec la critique +radicale de l'informatisation comme processus "
Hackers + 3 mvt
[32:15]
LM +général
mvt hackeur de façon générale
sans trop savoir comment
on en parle moins
mvt hackeur pas seulement des intellos geek
de sites ... mais plusieurs dicipines/pratiques
des communautés de recherche et activisme distincts
Un hacker c'est :
- 1 les log. libres
( GNU /VS/ Bill Gattes
Microsoft =/=> possede tous les espaces de travil
=> partager le code, pour que les prog. soient ouverts, horisontaliement )
- 2 Anon / Crypto
( comment on parvient à touver des espaces cyber qui soient pas "percables"
par la police / publicité.. dans le fond un peu la mm ch
: travaillait à rendre in déchiffrable les communicaitons hu.par le pwr )
- 3 actions +plus offensives sur des instances enemies (plus commun)
( vision d'ya 10ans )
[34:30]
Toi ?? qu'en dis tu ? ces "items" : ces utopies
- travail libre en commun
- crypto l'utop. opac. du pwr
- hack offensif: idée de nuire / abattre le pwr
[35:00]
? 2023
Quescequi est encore hackable ?
Libertaires / Libertariens (ambiguité)
FT :;)
mauvaise connaissance de ces milieux
_> sentiment général :
- Mvt libre
important qu'il soit
essoufflement des asso
de ce bien commun qui sert à toute l'industrie (90%des serveurs)
: perdu de sa puissance plt originelle
[36:00]
- Crypto aspiré...
... Réunissait à la fois des libertaires de gauche
: si on prend les cypherpunks dont @WL/Assange se revendiquera
, une communauté d'informaticiens plt
qui conçoivent des usages subversifs de la cryptographie
fin des années 1980
: Conçoivent ce que seront tor / Cryptomonnaies, etc
et ft les 1ers serveurs, anonymisation, etc.
[36:30]
( Mais aussi )
Mailing list
- Libertaires engagés anti nucléaire @USA
( @Philip_R_Zimmermann )
( inventeur du proto PGP ) - des gens @NRA pro port d'arme, bien à droite
( libertarien (s) )
=> apôtres des crypto
[37:00]
-> Ambivalence
ligne plt pas du tout claire
qui fait la force de ce mvt
mais .. aujrdui avec evo plt
une ambiguïté qui ne peut pas survivre
. on peut moins être dans des groupes ambigus . ; ....
. . .
[37:30]
- Frange action directe Hackeur
assez peu de docu. d'action => dommages importants
Exemples ? Hackeurs destructeurs
@LM
? ! Lolseq
Spectaculaire / Symbolique
WL effets ?
[38:00]
@FT
@Anonymous en Fr
DDOS contre l' @Andra
=> prison avec surçit ( répression //WL)
... ces groupes stupéfaits, se sont arrêté ( 2010 )
[39:00]
Invisibilisation de cette avant-garde
Résultat de cette confrontation à la "raison d'État"
. . . Opération Stanford - millions$ client corp. USA redistribués via WL
. . . autre exemple
. . . WL Cable gates //USA 2010 - colossal docu du pwr
. . . .. mais ca va pas changer les ch
Cryptowar
[40:00]
LM2
Plusieurs phases dans l'Hist internet
- moment de la crypto
-- cryptowar - états pas chauds.. pr qu'on crée cette opacité
s'oppose à une transparence là pour le coup : "pwr d'état sur ses administrés"
ce qui m'a marqué.. Bizarrement..
Si elle se généralise
ce n'est pas parceque des activistes plt anar/liberta
mais parceque les indus et éco ..
contre le fait qu'on mette le nez dans leurs affaires
trafique de leurs échanges
..
? > avancée de pwr cryper => protège tt le monde
Extrêmement tech
mais en mm temps
Extrêmement plt
( si elle est généralisée , pr tous )...
... mais donc , ce n'est pas les efforts politisés anarchiste
... c'est des capitaliste en fait
[42:00]
?> Mauvaise lecture des choses ?
de dire
le rapport de force
vàv d'internet
c'est quand mm un rapport de force économique / matériel
.. hackeurs et tout ils ont fait des trucs impressionnants
.. mais souvent individualistes, ponctuels
( A. )
?> des mvt de généralisation d'un (tel) geste qui a tenu (de la sorte)
qui a imposé un internet +plus égalitaire ?
( B. )
?> Une des illusions par rapport à la technique ;
cest l'illusion de certains capitalistes /vàv/ de l'écologie
: d'être solutionnismes au sens technique
, peut etre le défaut.. de trop compter sur l'idée...
d'un ensemble d'inventions techniques
permettent l'horizontalité
la démocratie / égalité...
ca change pas grand chose (hor, alt tech ??)
[44:00]
Quelles sont nos "machinations" avec nos machines ?
Now quoi ?
meme sans casser les codes/crypto
déja les moyens de surv. avec les métadonnées
[44:30]
Inventivité du ctrl
Bref
( C. )
Nouvelles théories du pwr (sillicon V)
Réactionnaires technophiles
Crypto_War
FT
[45:00]
Libéralisation du chiffrement
dépénalisation de son usage de la part des États
.. permis par les acteurs de marché
Mobilisations USA / FR lutte
1993 - 1994, outils PGP mails pub.
Agences flippent
Tribune dans @Libération
" danger tech militaires aux mans des pop "
Panique morale
NSA tente de libéraliser mais garder ctrl
[46:00]
// Brussel (now)
Les commerciaux => RSA Public
Répression sur ceux qui dev et distribuent les soft
battue en brèche parce que les acteurs de marché / banques/telecoms
ont besoin de confiance pr leurs clients -> payer en ligne => BIZ
(à dev) pareil partout : international
[46:30]
mondialisation
ces intérêts éco
[47:00]
- Renseignements trouvent des moyens d'analyse
--> OK libéralisation
Paiement CB 2000 ok
En clair -> mess. généralisation
FuiteWL 2013 on s'aperçoit
de l'hyper facile de voir passer le trafic en clair
Les GAFAM peu sécurisés (honte)
[48:00]
GAFAM s'offusquent puis se gargarise de méga moyens crypto Fuck NSA
.. .
WL échec juridique
( .. n'a pratiquement servi qu'à..
.. légaliser des pratiques de surv à grd échelle (en les révélant) ,
.. Loi Renseignement en Fr )
Mais prise de conscience
Augmentation traffic chiffré
+ /Whatzap/ / /Signal/
// parallèle à d'autres event Hist
... Les acteurs économiques à l'origine -> libertés/avancées
En clair... dis.continuité des pwr
[49:00]
LM
Prolongement..
Monopole avec Internet
Mais alliances entre États/Services de Renseignements
.. Facile pour la NSA de se mettre sur le Réseau
.. On le sait, . ..
[50:00]
FT #<3
L'Etat cest pas l'admin publique : c'est l'Etat comme rationalité
qui circule dans le champ du pwr / admin pubLes techniques mises au point par les GAFAM..
sont en train d'etre incorporées aux pratiques d'Etat
forme de fusion entre
ces acteurs qui gèrent l'infrastructureet les gouvernements
qui produit les formes actuelles de pwret qui font entrer l'espace public médiatique
dans un régime de pouvoir sécuriraire
.. très bien perçu par @Michel_Foucault et Deleuze 1970
[51:00]
Du coup oui..
ya cette synthèse (fusion)
( Etats / pwr surveillants )
@Edward_Snowden
tu peux créer une pression sur ces acteurs économiques
qui va les obliger à se dissocier du pwr
et devoir dev des protos qui vont gêner la police..
dans sa tache de Surv d'Internet
Corp help pwr ?
ML
EX/ ca à Londres
quand il y a vait eu les grosses émeutes 2013
Blackberry avait dit donner la clé à la police (très pop à l'époque)
.. clients critiques/inquiets ==> renoncement de BB (?!)
( BB = /BlackBerry/ )
( pop inquiète "si on balance tous les jeuns blacks..." )
[52:00]
Oui mais de brèches qui ne vont marcher que sur une courte durée !
Le Pwr des Etats reste hyper conséquent
Stratagèmes plt/juridiques qui leur permettent d'introduire des failles...
de sécurité / intrusion_vulnérabilité
forcer des entreprises (comme Whatzapp)
En clair, Hash / Pédo
[52:30]
2023
Brussel - réglement "Chat_Control"
en train d'être adopté au nom de la lutte
.. contre la pédo-pornographie .. comme souvent
.. on légitime des mesures hyper problématiques
... du point de vu des libértés publiques en pronant l'argument de la lutte contre
. plutôt ici que d'affaiblir les proto
on va mettre des mouchards
. qui vont capter les messages avant qu'ils soient chiffrés
. et envoyés sur le rsx à leurs destinataires
[53:00]
Pour voir si le hash technique du message en question,
une fois qu'il est comparé à une base de données
. comportant les hash des contenus problématiques et prohibés
empếchera cette communication d'avoir lieu
Risque de Précédent généralisable
Pas tous les flux qui sont scrutés
revient un peu au meme
deriere les forces de police d'Europe
–> Ok pour la pédo ?! et puis ensuite prq pas les discours radicaux...
[53:30]
' un pied dans la porte ' ouvre à des dérives / tolérence
.. tout ca pour dire
Face à la crypto (qui empêche la police)
il ya des ajustements tactiques
EntroChat ( faillibilité technique )
Au sujet de /EncroChat/ / /SkyECC/ 2022
-
Europe -- Démantèlement d'EncroChat - Conférence de Presse 02/07/20 FR | Eurojust
https://www.youtube.com/watch?v=VX05hY7GI5U -
Europe1 -- Pourquoi le démantèlement du réseau Sky ECC est "une mine d'or" pour la police
https://www.youtube.com/watch?v=j25n-CTWzKI -
Opération Encrochat : 200 projets d’assassinats déjoués en Europe
https://www.radiofrance.fr/franceinter/operation-encrochat-200-projets-d-assassinats-dejoues-en-europe-7294025 -
Qu'est-ce que SKY ECC, le réseau de communications infiltré par la police ? - rtbf.be
https://www.rtbf.be/article/qu-est-ce-que-sky-ecc-le-reseau-de-communications-infiltre-par-la-police-10715015 -
EncroChat, Sky ECC : à Bruxelles, ouverture d’un méga procès de trafiquants de drogue
https://www.lemonde.fr/international/article/2023/06/30/encrochat-sky-ecc-a-bruxelles-ouverture-d-un-mega-proces-de-trafiquants-de-drogue_6180005_3210.html -
Sky ECC, l’application prisée des trafiquants, mine d’or des enquêtes sur le crime organisé
https://www.lemonde.fr/societe/article/2022/11/18/sky-ecc-l-application-prisee-des-traficants-mine-d-or-des-enquetes-sur-le-crime-organise_6150398_3224.html -
Après Sky ECC et EncroChat, un nouveau logiciel crypté prisé des trafiquants de drogues
https://www.lemonde.fr/societe/article/2021/04/26/apres-sky-ecc-et-encrochat-un-nouveau-logiciel-crypte-utilise-par-les-trafiquants-de-drogues_6078107_3224.html -
EncroChat, cette mystérieuse société technologique prisée par le crime organisé
https://www.lemonde.fr/pixels/article/2020/07/03/encrochat-une-societe-technologique-mysterieuse-prisee-par-le-crime-organise_6045126_4408996.html
réseau de messageries cryptées
utilisée en partie par des hommes d'affaires/journalistes
des rsx criminels aussi
ont fait l'objet de hacks massifs
[54:00]
Dont Gendarmerie FR
<. . ce que je disais
La solution de lg terme, si on veut se réapproprier nos techno num
et en faire un usage conséquent
et s'abriter de cette activité de pwr
( par ex/ de la surv. num. )ca suppose de se passer de ces acteurs
( ces acteurs == whatzapp , tous ? )
Plt hors écran : IRL
LM
Difficulté quand on parle inf/hack
dans l'hist d'internet
on voudrait soit :
que les ordi
1) nous sauvent
2) nous mangent
... tout se pense "dans l'espace de l'ordinateur"
Printemps arabes
[55:15]
Agacé au déb. des révoltes arabes
Ex/ Tunisie
où discours
" c'est la révolution @Facebook "
[55:30]
Pt de vu décalé..
élément déclancheur
( =/= Internet )
!? ce qui se communique a ce mmt là.. Agression policière sur un marchand
.. et il s'immole
Peut paraitre excessive
mais exprime l'impossibilité de vivre dans ces conditions
avec ce type d'humiliations
[56:00]
Impression que ce qui motive le soulèvement
comme il yen a sûrement jamais eu en @Tunisie
.. ce n'est pas l'intensité du flux
.. mais l'intensité du geste
.... humiliation qui résonne sur toute la pop (autres gens)
= confusion entre le chemin de l'info (que ca prend) : internet/MSM
= . et la puissance du geste (IRL/AFK)
[56:50]
PAUSE
Idée dev par LM (dans une interview passée)
@Catherine_Malabou - Anarchisme et philosophie
cf. --> [36:20]
Quelques notes :
[30:35]
// Le nouvel esprit du capitalisme
@Luc_Boltanski & @Ève_Chiapello
@Gallimard
1999
https://bib.vincent-bonnefille.fr/book/31
( intégration de la critique )
( Voir aussi https://liens.vincent-bonnefille.fr/?7UtdTw#goto_ENTRACTE )
///
ANarchie intégré par le capitalisme
Horizontalité == Uberisation
Aparente liberté, manager de lui mm
Capitalisme de pltforme présenté comme une logique anti-gouv
--> comment retrouver cet esprit premier
EX/ Taiwan / Révolte des tournesols
=> démocratie via les plateformes
EX/ ambigu
Esprit anarchiste /et/ +plus capitaliste au monde
. . .
Ambiguïté de notre monde
?> poser une diff. entre anarchie de fait
et celui de plateforme
///
[33:53]
Idéologie des Blockchains
. . metoo j'avoue
on va accéder à la démocratie totale et absolue
grace à un myen technique
sans responsable/gouv
ok mais ne prend pas en compte le fait du tous connectés
( renverssement cause/conséquence : )
: la tech rend possible la démocratie
ce n'est plus- les rapports ...
+ désastre écolo
. . j'avoue y avoir cru = ca yest on a la solution
? Escequ'un dispositif technique -> produit du communisme
ou retournée
? Escequ'il peut y avoir un communisme sans cette instrumentalité( sans la cybernétique )
[36:00]
Peut on croire à une recentralité ==> + de local / autarcie
, un refus de la technique
--> [36:20]
https://youtu.be/QMl-8usyBLc?si=KJDAuFzQ4SaF0-Qy&t=2178
Printemps arabes
Effet rebond / mimétique // incendie de commissariats
Il ne s'agit pas de faire de la techno-politique
. Internet ce n'est pas seulement une hist d'ordI/plateformes
mais aussi
. comme cette hist d'incendie de montagne en montagne
. par contamination : un mod de connexion
. Internet joue un rôle mais les gens veulent se retrouver
. EX/ Occupy / JG
. . . force dans la présence : IRL / AFK
. . .
FIN PAUSE
todo : reprendre !
solutionnisme technique
. . .
[58:00]
R) Piège d'un solutionnisme technique
Croyant qu'
Internet amplifiera le mouvement réel
FB Joue un rôle mais ce n'est pas ca le moteur
mais dans l'existence ( ? celleux qui utilisent la tech !! ) obvious
[58:30]
FT
R) Émancipation pas besoin de la techno
on peut médiatiser des gestes plt
sans avoir besoin de ces tech extrêmement puissantes
.
Question
Qu-est ce qu'on fait de celles qu'on a
et maintenant dominantes
pour disséminer
de l'information
et communiquer
.
2 dev
[59:00]
aussi 2 aspects de cette remarque (de LM)
m'évoque
@Zeynep_Tüfekçi
https://fr.wikipedia.org/wiki/Zeynep_Tüfekçi
( aux @USA )
// 2014 @Istanbul
qui montre
cette communication
permet de se réunir très vite
pour s'opposer + créer un mvtmais avec aucun projet plt préparatoire
qui permet ensuite à cette pluralité de pt de vu / cult.plt / interets divers (foule)
de se mettre d'accord sur un plan d'action pltet d'incarner une force durable
=> ne tient pas face à la violence du pwr
( R) Limites des émergences spontanées )
[59:50]
Autre sociologue
Démonté que les réseaux (Twitter)
+plus facile à s'approprier (et spred/propagation)
pour les mascu/droitos
..
// Utopies
Tout misé sur ces Utopies
En glorifiant Internet
On (la gauche) a centré les efforts sur Internet
on a oublié d'autres médias, éprouvés
encore +plus après 2000
[1h 0:30]
quand on milite via le web 2.0
aka réseaux sociaux
. . .
Doit nous amener à nous re poser la question
Manque de discernement
Écologique
[1h 00:50]
1)) L'impact écologique énorme
( des infrastructures, impensé énorme )
( dont activisme numérique )
Inféodés + MSM centralistes
que la question des usages médiatiques
nous échappe complétement
depuis qu'on est inféodés
( .bib ? https://bib.vincent-bonnefille.fr/book/136 )
Technoféodalisme: Critique de l'économie numérique
[1h 01:30]
à ces infrastructures hyper centralisées GAFAM
-> qui permet une concentration de financement
-> qui permet l'IA...
-> un prcess d'automatisation
-> pwr, etc
Escape
? Comment on en sort
des utopies déchues
Dans les EX/ Hist
EX/ Indie.media / Flux RSS / Hacks 1990
[1h 02:00]
qd l'informatique faite de machines +plus rudimentaires
? Qu-est ce qu'on a à garder d'Internet
" S'il s'agit de politiser le renoncement "
et de choisir quelles infra.struc. on conserve
[1h 02:30]
Ce qu'on veut garder
Sans doute cette capacité à communiquer mondiamlement
com. d'hu à hu? Est ce qu'on a besoin de tel et tel services (MSM)
( faire le tri : repenser les usages )
1,1b) Open Internet ne suffit pas
[1h 03:00]
1) Internet libre, décentralisé = la " dé-intermédiation "
( recentralisé aujourd'hui ; incroyable leur sur-usage EX/ Twitter )
( Malgré le pire @Elon_Musk )
: on est apatyques
1b) Alt.
OK c'est bien /Mastodon/
promouvoir 1), Fédéré
( ex: Fédivers )
=> " caser les effets réseau "
( qui nous maintiennent sur ces plateformes hyper centralisées (MSM) )
bonne direction
...
Mais au dela de ca 1,1b)
aller +plus loin
? Est ce que cest ca qu'on veut (MSM / Microblogging)
.. pour créer une communication riche
Méchants GAFAM (ok)
[1h 04:00]
@LM
Ravi, vers là qu'on voulait arriver...
C'est Entendu que...
( TH) Majoritaire )
- que les GAFAM + Centralisation nous font les poches OK
- on peut imaginer l'inverse, décentralisé, toussatoussa
MSM en vrai / sur le terrain
[1h 04:30]
sauf que...
le pbl ca serait pas qu'on a imaginé un jour..
" que l'espace public pourrait être derrière son écran "
Indymedia
j'dis ca...
parce FT évoque /Indymedia/
Site militant 1999
pour orga les manifestions @OMC
[1h 05:00]
Plutôt que de haïr les médias...
on va en devenir un !
( anar libertaire )
on va couper la communication
on est capable nous meme de faire notre info-> Pas de hierarchie
: juste une modérationmédia live surveillance de la police
( dans quelle rue, etc. )
[1h 05:30]
Même origine de /Twitter/ 2001
Comment on s'informe en temps réel
/Indymedia/ super sur le papier
chacun devient journaliste
ya plus de spécialisations / médiatisation
tout est horizontal
tt le monde peut venir améliorer l'info
( objet parfait de d'Internet ! )
Mais....
[1h 06:00]
/IndymediaS/ dans le monde ont périclité
commentaires ouverts, tt le monde pouvait com.
( libertaire - lib. totale d'expression )
devenu des espaces de vengeance inter-personnelles / embrouilles, etc
Modération impossible
[1h 07:00]
/Indymedia/ ==> No censure
Si modo considère qu'un article ne correspond pas à certaines règles de la charte ( CGU )
-> Pub. dans une catégorie "Refusé" (mais pub.)
/Indymedia/ Nantes a survécu
( autre EX/ Lille )
Invectives entre gens
[1h 07:30]
dont des infos compromettantes (récupérables par la police) non modérés (coms)
Durant la tentative
de dissolution des @SDT
( affaire du 8 décembre )
[1h 08:00]
Mémoire écrit pour l'enquête..
Pour prouver...
en quoi les représentants des SDT sont bien leurs représentants
200p , 50p venant d'/Indymedia/ ( refusés/discussion )
[1h 08:30]
/Indymedia/
Belles utopies, principes
mais récupéré
( a permis de refaire le réseau par les bavardages publics )
=> Anecdote éloquente... gravissime
Nuisances en réseau
[1h 09:00]
... Des utopies d'autres médiations
on avait pas imaginé (le pire/pbl)
de ces rapports humains détestables (mais rendus possibles par l'anonymat)
: balancer les gens aux flics (ce qu'on ne ferait pas si on les avait en face)
... On a pensé les infrastructures d'Interent
à partir de certain item
- liberté d'expression
- etc.
[1h 09:30]
Mais pas pensé ce que les usages des écrans allait altérer chez nous
Re EX/ Twitter
Pas pensé ces tech
entantque ce qu'elles allaient changer dans nos formes meme de vie
@FT
Oui ou dêtre sur Insta (à doomscroll)
alternant chatons et bonbardements
( oui, des effets sociologiques sur nos conso média )
. . . oui la question . que faire ?
Sur l'EX/ @SDT
[1h 10:00]
Ok mais ca existe sans internet
des gens qui crachent sur un tel
les flics font parler, (baver verbose)
[1h 11:00]
@LM
( La différence c'est le support d'enregistrement archivistique )
( + l'accès à distance à l'autre pouvant être offensées ou confrontées )
. . . .
[1h 11:30]
On a l'impression que c'est +plus criant de rendre public sur /IM/
Mais c'est généralisé, les Renseignements doivent pouvoir filtrer
: facilement produire ces infos
Autre EX/
/Clearview/
( https://www.cnil.fr/fr/reconnaissance-faciale-la-cnil-liquide-lastreinte-prononcee-lencontre-de-clearview-ai )
[1h 12:00]
@LM
/Indymedia/
Autres journaux avec coms ouverts
finalement re-fermés
cout élevé de la modération
.. : l'utopie <3 d'internet.. d'un vivre ensemble de partage
... est +plus compliqué que ca !
[1h 12:30]
produit un dégout / abandon de l'utopie ?!
@FT
Les "réseaux sociaux"
connectés les uns aux autres
créer nos sphères publiques
mondiales et éclairées
.. pas passé comme prévu qd tu regarde /TikTok/
AFK
R) Des angles morts de l'utopie
( écologie, fichage, etc )
Utopies heurtées de plein fouet avec le réel
la généralisation d'internet et cooptation par le Capitalisme numérique? comment réajuster les strat
. encore ambrionaireremettre le numérique à sa place
EX goupe Singal (pour TechnoPolice)
outil de niche , public visé moins grand (bonne strat ?)critique / remarque de qqun sans smartphone
Ok, oui : Re réunions physiques régulières
alt : /Mastodon/
[1h 14:00]
web Fédéré...
( re ex: Fédivers )
Instances, soft diff médiatisés
: revenir à des communautés (selectives)
( échelle humaine ), non ouverte aux 4 vents
Internet une idée de diversité d'Echelle (mondiale)
Cool, mais également cultiver l'affinitaire
[1h 14:00]
Instances / services médiatiques
Attention aux règles qqu'on se donne ( CGU )
Sans accepter tous les types de discours
" remettre de la granularité, de ce controle "
tout en permettant les relations entre comus
[1h 15:30]
@LM
Jeunes générations
Internet => espace pub.
re coréller le social au terrain / sensible
. Internet, cloche (fermée sur soi) rend fous
[1h 16:30]
=> il faut en sortir
/ réserver à certaines communications
@FT
Pas besoin de tout y mettre
SALLE
[1h 17:00]
Ne pas négliger les usages artisanaux (dev/hacker) #<3
limite quand récupérer qd devient une norme / standard
ouvert / fermé
limite de ces démarches créatives
on le fait pas vraiment pour la tech
mais comment on va la produire
quelle orientation intellectuelle
. log. libre
. . ok non libéré d'un tas de choses
. . mais un hack de la propriété intellectuelle
[1h 18:30]
Pbl pas tant les usages... ( /Indymedia/ / autres )
mais comment on va produire des "interfaces"
On sait que ca va être récupéré..
et alors on fonce ?!
Comment produire avec cet artisanat une résistance (tmp) ( TAZ ? )
[1h 20:00]
Loi 1881
Bon EX/
où qq soi le mvt soc
une fermeture après coup
. donc pas . ? comment on gagne un coup d'avance
. mais . on fait quoi une fois récupérés ?
[1h 20:30]
! C'est pas les technos ; cest pas Internet
. et pourtant
. cest quand meme du rsx
Les humains sont décentralisés
manière organique
Rxx de terrain / autres protos / éco(nomies)
[1h 21:00]
@FT Oui full d'accord
: ré investir la plt des corps
+ parcimonieux dans nos usages de l'informatique
+ insoutenabilité écologique ( 2015 une horreur . pire avec l'IA )
. . gigantisme exponentiel, etc
Chantiers à la @La_Quadrature_du_Net
revenir à ces questionsRéseaux locaux
( adhoc_piratebox dead_drops dn_adhoc_mesh )
avec des agriculteurs installent leur propre fibre
[1h 22:30]
2003 ; @Aaron_Swartz ; veille_RSS
Se tenir au courant ; pas besoin d'un serveur centralisé / ilots
s'envoyer des txt ( /VS/ vidéos, autres )
Artisanat / héritage / hacks/ bricolages( low_tech.ismore )
[1h 23:00]
Re prjet Fibre
Gros travail Politique
Pas juste un delir de Geek
2024 voir comment redocumenter la question tech//écologie ( éco_climat )
Regarder les alt. universitaire (EX/ proto intermittents)
( ?
-
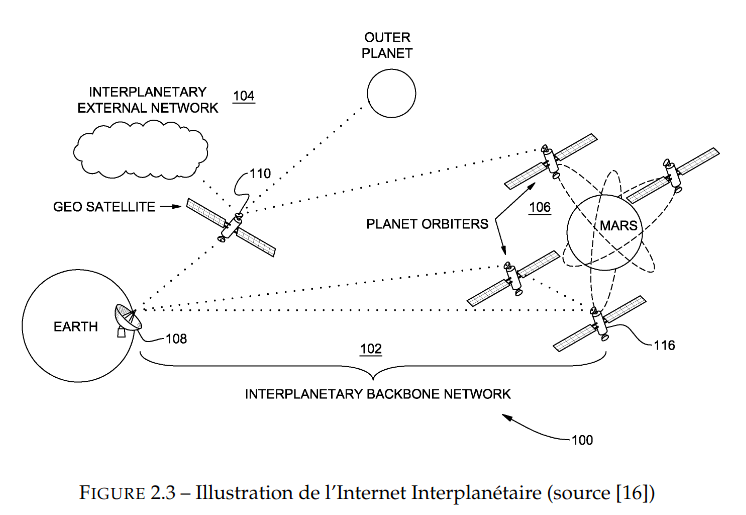
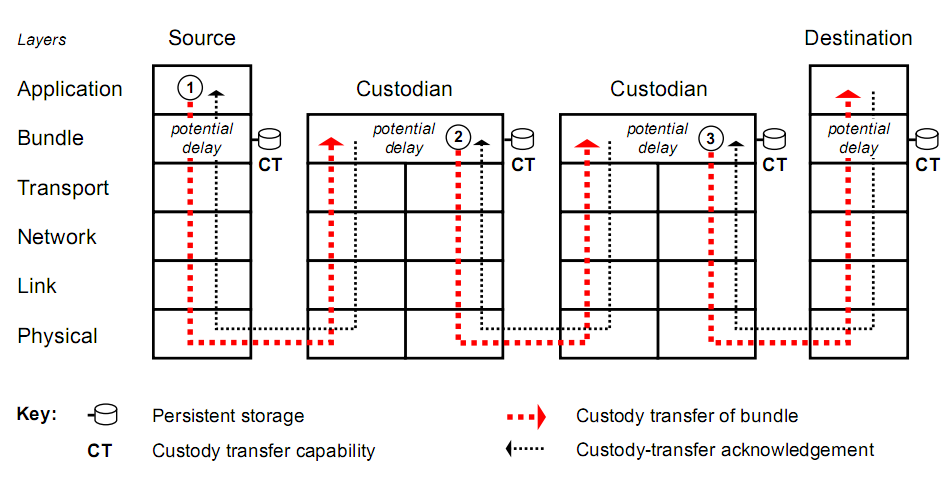
HAL Le routage intermittent dans les réseaux Tolérant aux délais - DTN
-
HAL -- Vers l’Internet interplanétaire : mise en œuvre d’un réseau DTN dans un contexte de simulation d’une liaison spatial
Interplanetary ?
Alt. proto + Plt locales
[1h 24:00]
Post abondance électrique
En théorie passionant + permet de créer des alt. - Doc les .alt
Voir comment
2020 Elections, mairies de Gauche
Polémique 5G
new paradigme télécom
( cout éco + machine 2 machine (non h2h) + etc )
[1h 25:00]
+ Mieux préparer ce qu'on a à proposer (aux mairies)
Alliances de circonstance
. . .
Internet Communiste
[1h 25:30]
@LM
Utopie lointaine
mais crutiale
? escequ'on peut img un Internet Communiste
Invitée...
REF @Fanny_Lopez
https://liens.vincent-bonnefille.fr/?searchtags=@Fanny_LopezBIB https://bib.vincent-bonnefille.fr/book/276
Question rsx electrique
On pourrait dé.centraliser
Travail (forcé) pour produire la tech
. . Mais avec INternet
. . se pose la question de la division du travail
. ? Est-ce que dans une société libérée (pr ne pas dire communiste)
. Est-ce qu"il y aurait des gens pour faire des micro-processeurs
. + extractivisme
. la critique post-industrielle
. tape souvent à coté .. par moralisme
. Argument : de la division cruelle du travail
. Colonialisme
[1h 27:00]
Dans le meilleur des mondes
R) Est-ce qu"on continuerait à faire des ordi ?
[1h 27:30]
@FT
Pas dit du tout (dans cet horizon lointain)
Déjà tellement de produit, peut etre pas besoin de nvx (faire avec)
Sur-production
(X) Questions :
1. AFK / Manifs corps
[1h 28:00]
@LM2
FR Gouv sans peuple
-> interiorisation tech de l'espace public
=> sans corps (//manifs)
[1h 29:20]
@FT
@Dominique_Reynié wikiavt de devenir technocrate se pensait Foucadien
Livre -- Le triomphe de l'opinion publique
raconte comment l'espace politique médiaitque est pensé pour fermer l'espace plt de la rue...
(scene fondamentale de l'affrontement et du conflit plt)
2. Nvlle phase d'Internet ? — IA
[1h 30:20]
Comment t'intègre l'IA dans cette contre Hist d'interent ?
Capacité de calcule /ou/ concept de gouv. algo
une simple continuité de la cybernétique 1950 ..
ou se passe qqch qui pourrait faire rupture
[1h 31:00]
@FT
La rupture
est dans le fait que ca marche enfin
Si on regarde
ce que génèrent les robots conversationnels
c'est le prototype fonctionnel
de projets qui existaient au début de l'informatisation 1950 1960
C'est avt tout l'accumulation de données / ressources
qui leur donnent corps ( rendent possibles )
[1h 31:28]
R) La rupture
L'iA c'est :
la poursuite d'un processus d'automatisation
de tout un tas de processus par l'informatique
prolonge un mvt ....
mais ya une rupture (aussi)
dans les proto
ce qu'ils produisent
..
ChatGTP
Tout ce que les classes créatives réalisent
cencé être épargné jusqu'à aujourd'hui par l'automatisation
est finalement touchée
[1h 32:00]
@LM2
/Midjourney/
impressionnant
@FT
la vision sens premier / fort
marquant . . .
Questionne rapport à la vérité
.
la critique de l'IA en FR
elle est pauvre
travail à venir de la Quadra
[1h 33:00]
. prendre des opportunités plt
. pr créer des Alliances
@LM
On peut pas interdire
@FT
Mais il faut aussi lui opposer un refus (de ce paradigme)
Hyper pratique ChatGTP
mais hyper consommatrice d'énergie
OK cest pratique
// crise éco
c'est pas possible
@LM
Argu moral, limites
Autre Argu : cognitif d'un effort pas fait
Aplatissement par le numérique de l'effort Humain pour chercher-trouver
( mise à disposition de tout )
-> Question Anthropologique
[1h 35:00]
@FT
L'enjeu cest de docu. ces pans critiques entre eux
@LM
C'est une perte de l'Exp . . ..
Rapport au monde
@LM2
Peut etre moins dans les coop de jeux vidéos
( => ? ARG_Alternate_reality_game )
débrouille, chercher solutions... etc
on peut aussi le déployer en ligne
.. sans défendre cette intériorisait-on technique de toutes choses (dans nos activités)
. . .
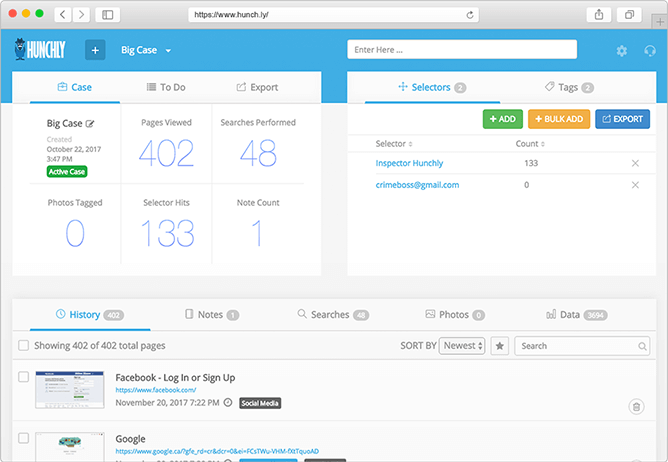
OONI like ??? ( not )
More like Onionscan !
Investigate Tor onion websites / navigation
-
Hunchly - OSINT Software for Cybersecurity, Law Enforcement, Journalists, Private Investigators and more.
↳ https://www.hunch.ly -
Preserve, Scan and Analyze Tor Hidden Services - YouTube ( Ooniscan )
↳ https://www.youtube.com/watch?v=Y8Add9bq1a8 -
Hunchly-Dark-Web-Setup.pdf
↳ https://www.hunch.ly/resources/Hunchly-Dark-Web-Setup.pdf -
Dark Web Investigations with Hunchly - September 2, 2021 - YouTube
↳ https://www.youtube.com/watch?v=CYcuNvB2odA -
Using Hunchly on the Dark Web (Tor) - Hunchly Knowledge Base
↳ https://support.hunch.ly/article/91-using-hunchly-on-the-dark-web-tor -
Dark Web Searching
↳ https://www.osintcombine.com/post/dark-web-searching
Un cube wifi hotspot d'où se connecter à @Tor (via Socket)
- travail sur les images impossibles, interdites (autres tafs)
Vending_Private_Network
Me fait penser à l'installation Vending_Private_Network :
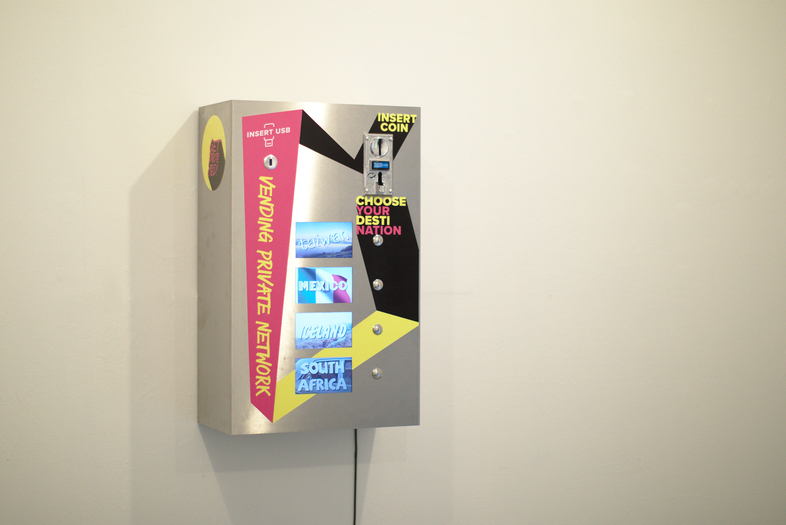
On offre un accès à un type de réseau particulier.
On en fait la promotion, on explique le fonctionnement.
Tor identification
J'avais un peu fait la même chose sur mon site perso
https://vincent-bonnefille.fr/#tor
Un page vérifie si l'utilisateur est connecté.e via Tor !
Si l'adresse IP de sortie correspond à celle d'un nœud de sortie du réseau Tor

Le cube
-
Autonomy Cube – @Trevor_Paglen ( 2014 - 2018 + )
↳ https://paglen.studio/2020/04/09/autonomy-cube/ -
Autonomy Cube - Wikipedia
↳ https://en.wikipedia.org/wiki/Autonomy_Cube -
Trevor Paglen and Jacob Appelbaum: Autonomy Cube - Announcements - e-flux
↳ https://www.e-flux.com/announcements/2916/trevor-paglen-and-jacob-appelbaumautonomy-cube/ -
Trevor Paglen at Museo Tamayo, Mexico City | Contemporary Art Library
↳ https://www.contemporaryartlibrary.org/project/trevor-paglen-at-museo-tamayo-mexico-city-15828/5
Et objets invisibles ex: NSA
-
Trevor Paglen review: turning the NSA's data combing into high-concept art | Art and design | The Guardian
↳ https://www.theguardian.com/artanddesign/2015/mar/13/trevor-paglen-art-review-nsa-surveillance-systems -
BOMB Magazine | Trevor Paglen & Jacob Appelbaum
↳ https://bombmagazine.org/articles/trevor-paglen-jacob-appelbaum/

Autonomy Cube, 2015
Plexiglas cube, computer components
19 ⅝ × 19 ⅝ × 19 ⅝ in.
Autres pistes, trouvailles via l'expo :
- Really Useful Knowledge – ArtsEverywhere
↳ https://www.artseverywhere.ca/really-useful-knowledge/
( exposition : partage des savoirs )
. . .
( What, How & for Whom/WHW ) - What, How & for Whom / WHW - Monoskop
↳ https://monoskop.org/What,_How_%26_for_Whom_/_WHW - WHW Akademija - Monoskop
↳ https://monoskop.org/WHW_Akademija
. . .
(( hypothesis ... petit texte avec quelques pistes ))
(( {cette bulle} via cette expo : recherchant @Marcell_Mars ))
( ↳ @Hans_Haacke Condensation Cube, 1963_1968 pièce)

Mais aussi...
banque_finance :
/Degenerated political-art - ethical-protocol/
-
- Arte Útil / Degenerate Political Art. Ethical Protocol
↳ https://www.arte-util.org/projects/degenerated-political-art-ethical-protocol/Description :
After creating an anonymous corporation (Orta & Güell Contemporary Art S.A) in a tax haven, the artists @Núria_Güell and @Levi_Orta donate the management of their company and the accompanying bank account with all its benefits to a group of activists who are developing an autonomous society project on the sidelines of the capitalist dynamics.
- Arte Útil / Degenerate Political Art. Ethical Protocol
-
MoneyLab | Degenerated Political Art by Núria Güell & Levi Orta ( 2015 )
↳ https://networkcultures.org/moneylab/2015/12/14/degenerated-political-art-by-nuria-guell-levi-orta/
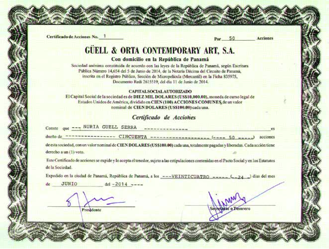
. .. .
Me fait davantage penser à
/Over the Counter/ de @Société_Réaliste
https://www.dailymotion.com/video/x94emi
–> https://liens.vincent-bonnefille.fr/?4P_psw
. .. .
On trouve un article au sujet de l'anonymous corporation et
/Degenerated political-art - ethical-protocol/
https://www.mdpi.com/2076-0752/10/1/11
. .. .
qui évoque un autre travail en lien avec @Núria_Güell ( 2012 )
https://visuall.net/2012/07/07/a-tool-to-deceive-and-slaughter-by-caleb-larsen/
Et ... . un autre cube (obsession de galerie #.art.contemporain )
/A Tool to Deceive and Slaughter/ par @Caleb_Larsen
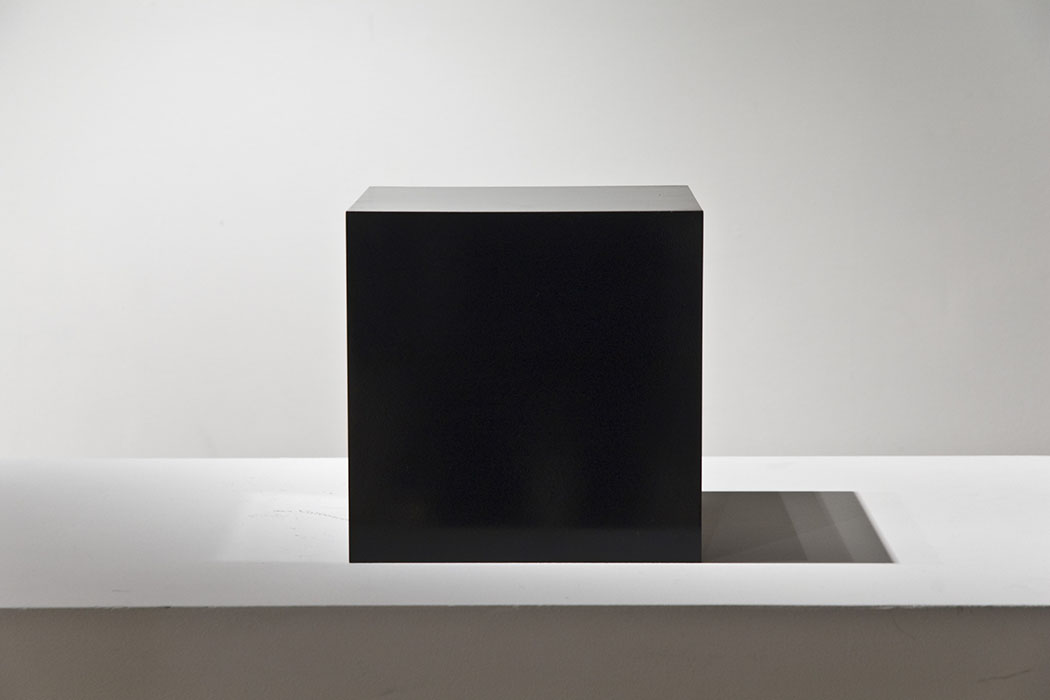
By the use of Internet, the box connects to eBay every ten minutes and checks if it has been bought. If so, it immediately starts a new auction and sets its last price as an opening bid.
( mise aux enchères via eBay de l'ordinateur dissimulé lui-même )
https://www.wired.co.uk/article/artwork-selling-itself-on-ebay
. .. .
Qui, à son tour me fait davantage penser à l'automate acheteur sur le Darknet...
le /Random_Darknet_Shopper/ de @!Mediengruppe_Bitnik !
https://liens.vincent-bonnefille.fr/?yvi7Ug

Les attaques informatiques via le web sont multiples, sur toutes les couches !
Pour s'en prémunir, se défendre, rien de mieux qu'un code sans faille....
sans intrusion_vulnérabilité possible...
En défense_numérique rien de mieux qu'une bonne attaque :
Avec un design simple et épuré /Secure-Cookie/ va nous apprendre quelques pratiques communément utilisées par un attaquant. Il s'agit d'une pédagogie par l'exemple !
@Mental_Outlaw 2023
Un nouveau navigateur_browser web
par l'un des meilleurs services vpn = mullvad
: https://mullvad.net/fr/browser
( génère des clefs utilisateur sans mail/id/phone )
( et utilise vpn_WireGuard )
Un navigateur qui propose une belle alternativeto tor !
( ou /Librewolf/ en empêchant moulte ads_tracking )
Le tout avec une navigation/usage +simple
( moins de Captcha pour vérifier si cette adresse IP sert un bot )
et une forte communauté, prête pour l'avenir
Un comparatif
(ressource dans {cette vidéo}) :

More videos de @Mental_Outlaw
( au sujet de tor et autres dn_darknet )
I2P Could Save the Dark Web From DDOS Attacks
Z-Library Has Been Shut Down (but still lives on Tor)
Now THIS is What a Private VPN Looks Like
Updates on My Tor Relay - 1 Month of Anonymizing Traffic
How I Run Darknets From My Home Internet (Feds are SEETHING)
How To Run Your Own Tor Node
VPNs You Can Buy on The Darknet
Introduction To I2P
Malicious TOR Exit Nodes Spying on Users and Stealing Bitcoin From Them.
Massive DDOS Takes Out All TOR's V3 Onion Addresses
How TOR Works

/Wireguard/ permet de créer très facilement des tunnels VPN !
Permet à des "clients" de se connecter via un ordi distant : "host/serveur"
... et ainsi, le client utilise une nouvelle adresse IP de sortie : de changer d'identité
... dit à l'envers : le serveur.host sert de point de sortie à une connexion distante
Pour un web_master ça sert aussi à accéder à un environnement local !
/Wireguard/ est dit plus souple et rapide que /OpenVPN/
ce proto est utilisé par /Mozilla VPN/
/Wireguard/, basé comme i2p /ou/ WhatsApp sur :
Explications / ressources
Image (illu. {cette bulle})
- https://pimylifeup.com/raspberry-pi-wireguard/
( tuto d'installation auto. sur raspberrypi )
Une petite vidéo (récente en français) pour le détail :
WireGuard est donc la nouvelle coqueluche des enthousiastes du VPN. Ce protocole tout récent a pris le monde du VPN par surprise. On relève notamment un développement éclair, des performances surprenantes, sans oublier son intégration au très select Kernel Linux. Avec autant d'arguments en sa faveur, il a vite trouvé preneur chez de nombreux éditeurs de VPN qui n'ont pas manqué d'intégrer le protocole dans leurs services.
MAJ
J'ai fini par utiliser un Web UI :
https://wg.bonnebulle.xyz
Très utile pour générer des cléfs / profiles / qrcode pour mes "clients"/ami.es
-> https://github.com/WeeJeWel/wg-easy
Cela permet de les échanger sans échanger les .conf via /WormHole/ ou autre...
/WormHole/ = <3 = https://liens.vincent-bonnefille.fr/?27Q_IQ
MAJ 2
todo : split-tunnel & kill-switch
: faire passer certaines applications via WG !
- https://github.com/dadevel/wg-netns
- https://github.com/chrisbouchard/namespaced-wireguard-vpn
- https://volatilesystems.org/wireguard-in-a-separate-linux-network-namespace.html
( namespaces )
MAJ 3 todo
Utiliser WG avec /Deluge/, web-client bittorent_p2p ;)
- https://yarmo.eu/blog/wireguard-docker/
- https://shkspr.mobi/blog/2023/03/a-quick-guide-to-getting-mozilla-vpn-working-on-a-headless-linux-server/
--> TUNNELING some apps - https://github.com/jamesmcm/vopono/
Recherches, liens préalables
Doc.mans / Tools
Aur man (dyndns possible)
(full + update endpoint serverside)
LAN access
- https://unix.stackexchange.com/a/639011
- https://www.mickaelwalter.fr/extend-your-lan-with-wireguard/
- https://emersonveenstra.net/blog/access-local-network-with-wireguard/
- https://www.laroberto.com/remote-lan-access-with-wireguard/
- https://davidshomelab.com/access-your-home-network-from-anywhere-with-wireguard-vpn/
Allowed IP and exculde rang calculator
(and detailled explaination)
Très complet
Tools
- https://github.com/WeeJeWel/wg-easy
- https://github.com/complexorganizations/wireguard-manager
https://github.com/EmbarkStudios/wg-ui
Monitoring
Update EndPoint
! à utiliser côté serveur
( perso je remplace l'IP manuellement )
( dommage que WG ne vérifie pas tout seul si le dyn.host.xyz a changé d'IP )
Bash Auto create clients ( try fails /etc/wireguard/autogen )
alt bundle

/Thunderbird/ embarque aujourd'hui tout ce dont nous avons besoin !
-
How to Use OpenPGP Encryption for Emails in Thunderbird --> tuto en images
↳ https://www.howtogeek.com/706402/how-to-use-openpgp-encryption-for-emails-in-thunderbird/ -
keys.openpgp.org --> serveur de clefs pub
↳ https://keys.openpgp.org/search?q=contact%40vincent-bonnefille.fr -
Chapitre 44 Utiliser le chiffrement OpenPGP dans Thunderbird | Guide d’Autodéfense Numérique -> #<3 : boum.org ( détails ++ )
↳ https://guide.boum.org/en-ligne-outils-utiliser-openpgp-thunderbird.html
Mozilla
-
Présentation du chiffrement de bout en bout dans Thunderbird | Assistance de Thunderbird
↳ https://support.mozilla.org/fr/kb/presentation-chiffrement-bout-en-bout-thunderbird -
OpenPGP dans Thunderbird – Guide et questions fréquentes | Assistance de Thunderbird
↳ https://support.mozilla.org/fr/kb/openpgp-thunderbird-guide-faq
Je suis tombé sur mailvelope ( à essayer )
... qui rend le chiffrement de nos mails super efficace ( et facile )
- https://mailvelope.com/en
- https://www.malekal.com/utiliser-pgp-sur-gmail-pour-le-chiffrement-de-mail/ un tuto
"Vous êtes observé ! Le savoir, le chiffrement et les outils protégeant votre vie privée pour vous protéger contre la surveillance de masse globale."
Je suis retombé sur {ce site} ( https://privacytools.dreads-unlock.fr )
-> Je cherchais à créer une nouvelle boîte mail
Mes critères :
- gratuit / don
- léger
- sécure
...
J'ai finalement choisi @mailfence.com
Wormhole lets you share files with end-to-end encryption and a link that automatically expires.
Un outil de transfert de fichiers /Privacy by design/
Lire aussi leur FAQ pour s'en convaincre !
Du /end-to-end encryption/ sans clefs gardées par le fournisseur de ce service.
Une version cli_bash très utile pour envoie de fichiers via SSH !
Nous fera effectivement penser à onionshare
à test aussi https://gitlab.com/timvisee/ffsend todo
MAJ 2023
https://liens.vincent-bonnefille.fr/?CzocGw
Partager un password / un text secret... oui
Mais comment ?
Vous pourriez essayer /Privatebin/
https://bulle.vincent-bonnefille.fr/s/privatebin/
Ou /Bitwarden qui intègre /Send/
https://bitwarden.com/products/send/
Vous pouvez aussi tester
https://linx.bonnebulle.xyz
Ou, donc :
https://hemmelig.app
https://github.com/HemmeligOrg/Hemmelig.app
Ou, encore (corporate one)
https://infisical.com
....
Et puis aussi :
Pour vos clefs PGP / Hosts :
https://alternativeto.net/software/keyper/about/
Pashword - Hashed Password Generator. Free and Open Source WebApp to generate passwords you don't need to remember. Pashword generates unique strong passwords for all your accounts using just a single key.
https://github.com/pashword/pashword
hash and Sait, Dictinoaries, Bruteforce...
How difficulté to find a great.good password ?
https://invidious.fdn.fr/watch?v=7U-RbOKanYs

Sensibilisation à la défense de nos vies numériques...
--> j'ai tout particulièrement aimé leur petite vidéo (en anglais)
----> des ombres qui se glissent, rempent, émanent de nos comportements...
------ conscients ou non.
" Traces numériques: de quoi s'agit-il?
En utilisant votre ordinateur, votre téléphone portable, et autres appareils numériques, vous laissez chaque jour derrière vous des centaines de traces numériques (aussi appelées empreintes numériques): des bits d'information vous concernant qui sont créés, stockés et collectés.
Quand vos traces numériques sont rassembléespour créer votre histoire ou votre profil, elles deviennent votre ombre numérique. Cette ombre peut donner à d'autres beaucoup d'informations sur votre vie; et elle peut tout à fait aussi être totalement fausse. Dans tous les cas, quand elle existe, elle est presque impossible à contrôler... "
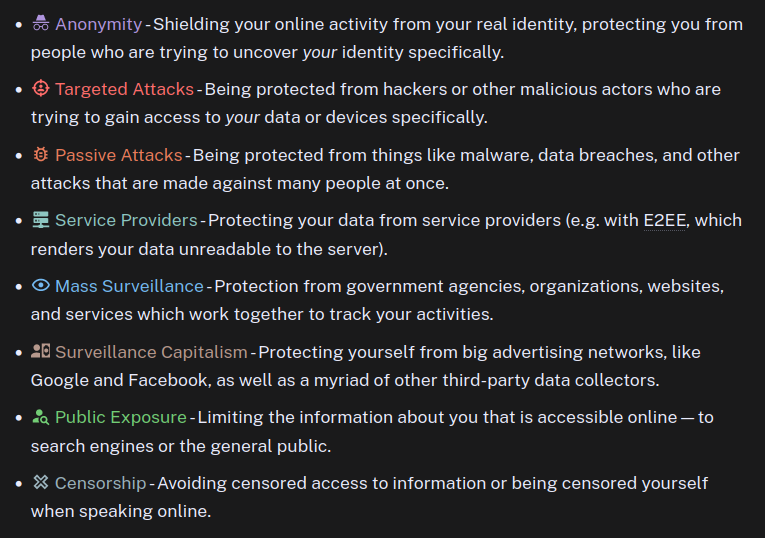
Encore, un site, bien fait, qui recense des outils et conseils pour se défendre contre les surveillances numériques à notre inssu..
OK, voici le programme, les thématiques générales
( dont j'ai trouvé le descriptif pertinent )
En francais aussi / explique bien la diff entre vie privée / sécurité . privacy / anonymity
- Anonymat - Séparer votre activité en ligne de votre identité réelle, vous vous protégez des personnes qui tentent de découvrir explicitement votre identité
- Attaques Ciblées - Se protéger contre les pirates informatiques dévoués ou d'autres agents malintentionnés essayant d'accéder spécifiquement à vos données ou appareils
- Attaques Passives - Se protéger des logiciels malveillants, des fuites de données, et autres attaques qui sont faites contre des groupes de personnes
- Fournisseurs de Services - Protéger vos données des fournisseurs de services, en utilisant par exemple un chiffrement de bout en bout rendant vos données illisibles par le serveur
- Surveillance de Masse - Protection contre les agences gouvernementales, organisations, sites web et services qui collaborent pour suivre vos activités en ligne
- Capitalisme de Surveillance - Se protéger des grands réseaux publicitaires comme Google et Facebook, ainsi que d'une myriade d'autres collecteurs de données tiers
- Exposition Publique - Limiter les informations en ligne vous concernant, accessibles par les moteurs de recherche ou par le grand public
- Censure - Éviter les accès censurés à l'information et d'être soi-même censuré lorsqu'on discute en ligne

full capt

Un site ressource (wiki/doc) comment intaller / maintenir un site_service sur Tor
- c'est quoi
- pourquoi
- comment
( en anglais )
Assez complet à première vue...
- pour comprendre les différentes IP
- utiliser Unbound et DNS resolvers
- installer / configurer un router OpenWrt
- renforcer la sécurité des applications bureautiques, mail, etc
- usage de VPN . WireGuard
- PGP key serveur / certif
( plein plein de sujets_topics )
... Dans la même vène, un peut moins verbeux (et donc plus accessible) on avait...

Répertoire / Index mis à jour (1/1h) des relais / noeuds de sortie de Tor
Très utile pour détecter les utilisateurs du dn_tor_onion ;)
J'ai aussi trouvé https://bgp-tools.com/torlists.html ( à comparer todo )
Une solution alternative à la liste officielle proposée par le Tor Project qui... :
- n'est pas toujours à jour...
- index de faux positifs ( des IP qui ne font pas partie du réseau )
- pas d'IP_V6 ( qui devient la norme )
--> Peut donc représenter une alternative pour reccueillir les adresses du /DescripTor
listes ( TProject - CollecTor )
Les listes sont mises à jour :
- https://metrics.torproject.org/collector.html#relay-descriptors
- https://metrics.torproject.org/collector.html#exit-lists
( dans des fichiers datés distincts )
Voir aussi...
- https://2019.www.torproject.org/projects/tordnsel.html.en
- https://stem.torproject.org/api/descriptor/tordnsel.html
listes ( Fission )
https://lists.fissionrelays.net/tor/
exits.txt: Exit nodes only, IPv4 and IPv6. Use this list to block traffic to your site from the Tor Network.
exits-ipv4.txt: Exit nodes only, IPv4 only.
exits-ipv6.txt: Exit nodes only, IPv6 only.
relays.txt: All relays within the Tor Network, exit and non-exit, IPv4 and IPv6.
relays-ipv4.txt: All relays, IPv4 only.
relays-ipv6.txt: All relays, IPv6 only.
updated.txt: The time in UTC when the list was last updated.
scripts :)
- {cette bulle} https://gitlab.com/fissionrelays/lists/-/blob/master/tor.php
- alt ( pyhon ) https://liens.vincent-bonnefille.fr/?CgmMmA
- https://blog.atagar.com/stem-release-1-8 ( using /Stem.python )
 [good reports, updates, tips, reviews]

Cicada énigme et décryptage du code source
...
blast web terre-promise récit chasse-au-trésor navigation usage Internet internaute site informatique problème cryptage information piratage liberté censure crypto-anarchiste hacker système protection droit Libertalia utopie pirate multiracial coutume esclave sécurité chasses-au-trésor Cicada-3301 énigme Infernet @Pacôme_Thiellement
Autonomie :
Moins de dépendance, plus d’autonomie technique et technologique pour les associations. Extrait de la table ronde La créativité, la bidouille, la fabrication par soi-même sont désormais l’apanage de « makers » qui réorientent Internet vers sa vocation première : être un lieu de partage de connaissances. Tour d’horizon de quelques initiatives qui développent outils et autonomie numériques. Intervenant·es Erika Campelo, Vox Public / Sursaut citoyen, Benjamin Cadon, Labomedia, Tamer El Aïdy, responsable numérique des Petits Débrouillards Ile-de-France, Date et lieu Le 15 décembre 2017, dans le cadre du séminaire sur les Résistances Numériques organisé par ritimo à la Fondation Charles Léopold Mayer pour le Progrès de l’Homme (FPH) . Plus d'informations Le programme complet sur la plateforme e-change un des sites du réseau ritimo.
" Comme un virus, l'idéologie du tout sécuritaire se répand à la mesure d'une révolution numérique à la puissance exponentielle. Va-t-elle transformer notre monde en une planète habitée par 7 milliards de suspects ? Quel niveau de surveillance nos libertés individuelles peuvent-elles endurer ?
Interview de Martin Drago, juriste à la Quadrature du Net, et de Bénédicte Jeannerod, directrice France de Human Rights Watch. "

/Wetty/ sert à accéder à un terminal de commandes ( cli_bash ) via le protocole SSH ...
mais en passant par le wwweb (via n'importe quel navigateur ) !
Normalement on se connect avec le protocole SSH via un terminal (application)
ssh user@adresse_du_serveur_ou_son_IP<
Sur un wifi public (ou protégé) certain admin empêchent l'accès au port :22 (SSH)
Aussi, en passant par le web ( port :80 ) on peut contourner cette limitation...
Pratique quand on veut accéder sans délais à son serveur distant !
- https://computingforgeeks.com/run-linux-terminal-on-web-browser-using-wetty/
Full tuto - https://distroid.net/linux-terminal-using-wetty/
. . .
En remplaçant de /Shell in a box/ ( discontinued )
2025
( pas facile à installer wetty )
TRY ttyd
GIT
- https://github.com/tsl0922/ttyd
-
HELP
- https://fr.linux-console.net/?p=20489
- https://github.com/tsl0922/ttyd/wiki/Example-Usage
INSTALL
- https://github.com/tsl0922/ttyd/releases
-> ARCHITECTURE (attention cpu) - `cp /dwl/path/ttyd... /usr/bin/‘
COMMANDE
sudo ttyd -W -p 9000 login
( NB : -W make it interactive, can type, carfulle in prod )
( SOURCE : https://github.com/tsl0922/ttyd/issues/1217#issuecomment-1755851524 )
NGINX
PASSWORD protect NGINX
sudo htpasswd -c /etc/nginx/.htpassttyd USERNAME
Config
server {
    server_name    shell.host.com;
    root /var/www/html/; # Random
    charset utf-8;

   listen 80;
   listen [::]:80;

  location / {
    # PASSWORD
    auth_basic           "Administrator’s Area";
    auth_basic_user_file /etc/nginx/.htpassttyd;

    # PROXY PORT
    proxy_pass http://127.0.0.1:9000;
    proxy_http_version 1.1;
    proxy_set_header Upgrade $http_upgrade;
    proxy_set_header Connection "upgrade";
    proxy_read_timeout 43200000;

    proxy_set_header X-Real-IP $remote_addr;
    proxy_set_header X-Forwarded-For $proxy_add_x_forwarded_for;
    proxy_set_header Host $http_host;
    proxy_set_header X-NginX-Proxy true;
  }
}
( restart Nginx )
ADD Cert (ssl)
sudo certbot --nginx -d shell.host.com
EXTRA_SCRIPT.sh ( tmux + login )
#!/bin/bash
tmux new -s session_name -c sudo /usr/bin/login
Tmux conf
~/.tmux.conf
Service
sudo nano /etc/systemd/system/ttyd.service
[Unit]
Description=ttyd_login
After=network-online.target

[Service]
Type=simple
ExecStart=COMMANDE EXTRA_SCRIPT.sh
Restart=always
RestartSec=2
TimeoutStopSec=5
SyslogIdentifier=ttyd

[Install]
WantedBy=multi-user.target
Autostart
sudo systemctl enable ttyd
/Bitwarden/ un gestionnaire de mots de passes que j'utilise depuis longtemps...
suite au rachat de /LastPass/ . BW est Multi-platforme j'utilise aussi leur cli_bash ici
L'occasion pour moi d'une petite prise en main de Docker avec l'interface GUI :
Portainer ( GUI : +facile à configurer qu'en ligne de cli_bash ... {tuto intégré}
( Depuis, j'ai aussi découvert https://podman-desktop.io )
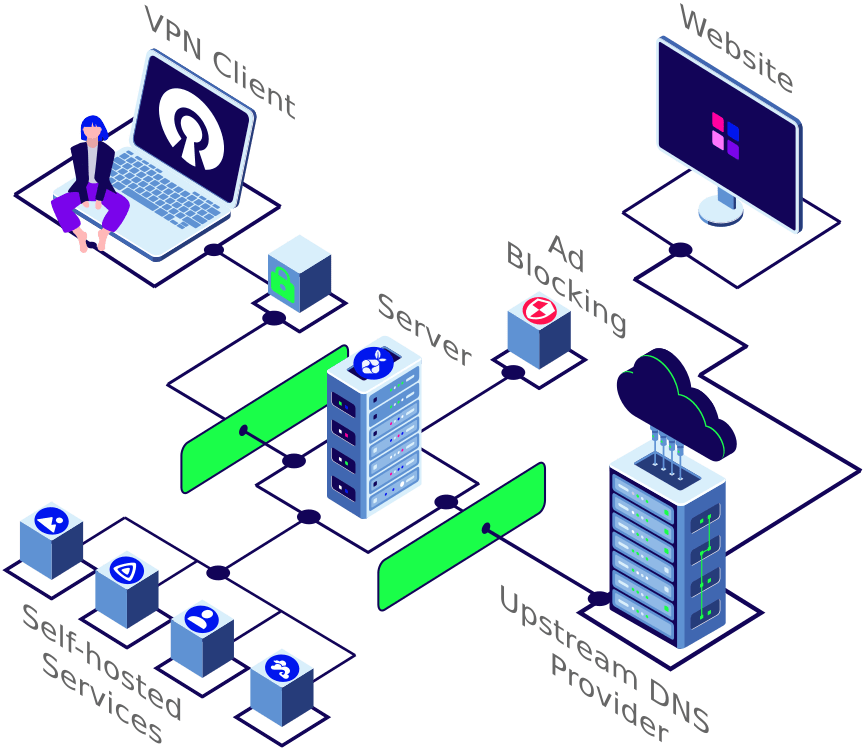
" Want to find out about online privacy? Check out our free privacy guide to the best open source privacytools! " ( aussi en français )
Découvert via ( @Framasoft )
https://framalibre.org/content/gofossnet
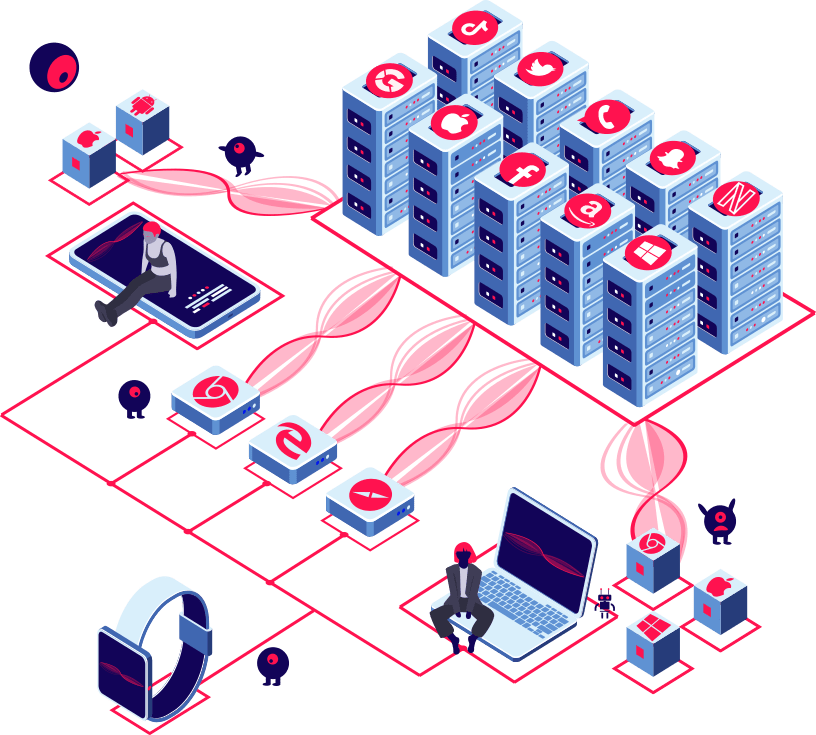
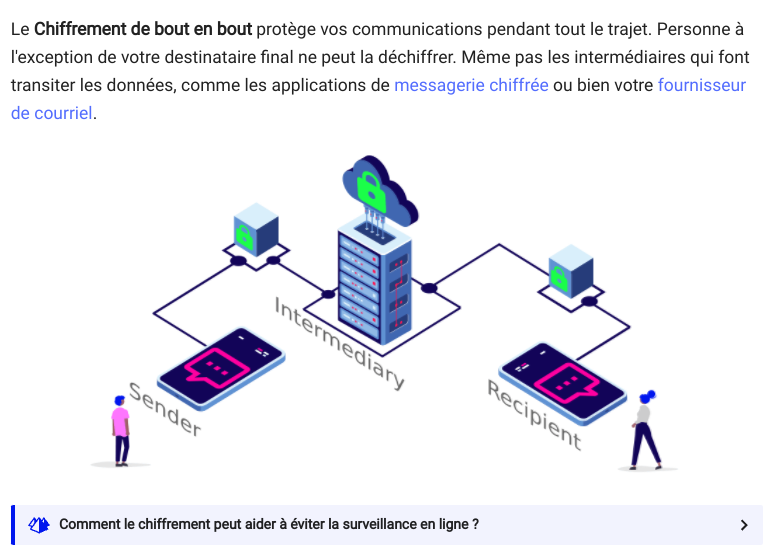
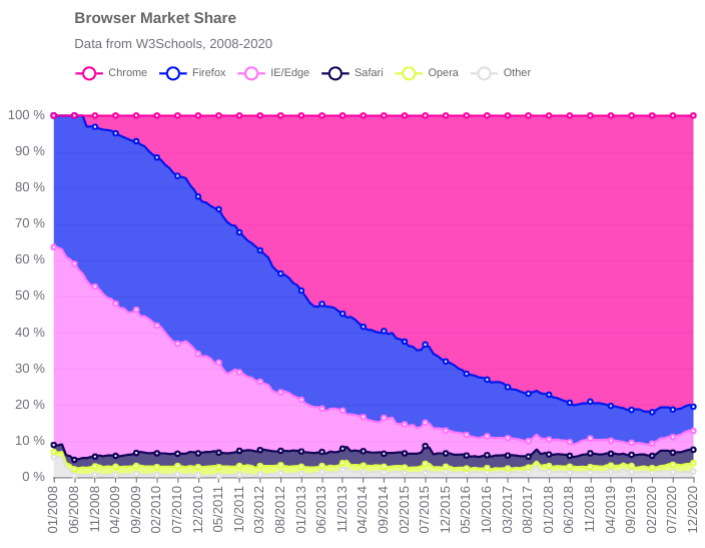
" HORNET, a high-speed onion routing network, could be deployed on routers as part of the Internet. "
... Ou l'utopie inachevée du protocole sécurisé ultime : survivance et sélection logicielle
/Tor /Hornet /Astoria /Vuvuzela /PrivaTegrity /XX
En 2015 sort un vivace concurrent à /Tor :
Hornet, la fibre optique des proto / un dn_darknet haut-débit.
À l'époque j'en entend parler mais il disparaît : abandonware .
On peut en citer plein de ces continents perdus,
/Seconde-Life /Néo-City . /Gofer /e2k ...
et dire que non ils ne sont pas morts ...
qu'ils reposent en paix dans nos cœurs ...
La durée de vie des app_tools est le fait d'une "sélection naturelle".
On pourrait en faire l'herbier numérique, leur médialogie, saisir ce qui les rend résistants ou les pousse dans l'oubli. Quels malins génies les rendent populaires sur le marché du logiciel (libre ou non) ? Ce vaste marché concurrentiel des alternativeto ...
En référence je conseil cet historique des avancées en sécurité informatique hacking (overview)
https://liens.vincent-bonnefille.fr/?DuJryA
https://www.freehaven.net/anonbib/
-
Il y a eut (?) /Hornet {cette bulle} - 2015
https://www.01net.com/actualites/hornet-un-remplacant-de-tor-pour-surfer-anonymement-avec-des-debits-de-93-gbits-s-661110.html
. cite : HORNET: High-speed Onion Routing at the Network Layer (Arvix)
( comme /Tor un mixnet / overlay-network / onion routing network ) -
Il y devait y avoir /Astoria - 2015
https://www.01net.com/actualites/astoria-le-client-tor-alternatif-qui-veut-mater-la-surveillance-de-la-nsa-655511.html
cite : Measuring and mitigating AS-level adversaries
against Tor (Arvix)
Et {là} je faisais une petite digression devenue { Bulle }
... autour des couches.outils.moyens de sécurisation intermédiaires.stratifiées.conjointes
... DNS.DoH / HTTPS / VPN : ces "écosystèmes" d'une typologie de sécurité numérique...
... qui, sans être "Darknets" permettent d'accéder "à autre chose", des alt.DNS et indexes informels (qui, oui échappent aux yeux de tous.tes, les moteurs de recherche).
Une plongée dans l'imaginaire iceberg . . . en passant une secte et sa rétention d'informations.
-
Il y a eut /PrivaTegrity - 2016
Porté par @David_Chaum wiki :" Chaum est crédité comme étant l'inventeur du billet électronique à la suite de la publication de ses recherches en 198211. Il introduit dans ce même article la primitive cryptographique dite de signature aveugle.
Ses idées ont été décrites comme les racines techniques de la vision du mouvement Cypherpunk qui a commencé à la fin des années 1980. La proposition de Chaum était de permettre aux utilisateurs de retirer des billets électroniques auprès de leur banque et de dépenser cet argent d'une manière qui ne pourrait pas être tracée par la banque ou toute autre partie. "
-
via @Sillicon ( français ) màj 2020 ::
Un gourou du chiffrement lance /PrivaTegrity, une alternative à /Tor
https://www.silicon.fr/un-gourou-du-chiffrement-lance-privategrity-une-alternative-a-tor-135394.html
. cite /Hornet https://www.silicon.fr/hornet-un-reseau-danonymisation-a-la-mode-tor-en-haut-debit-122583.html
. cite /Vuvuzela https://www.silicon.fr/vuvuzela-une-messagerie-qui-fait-du-bruit-pour-garantir-lanonymat-133962.html ( Git )
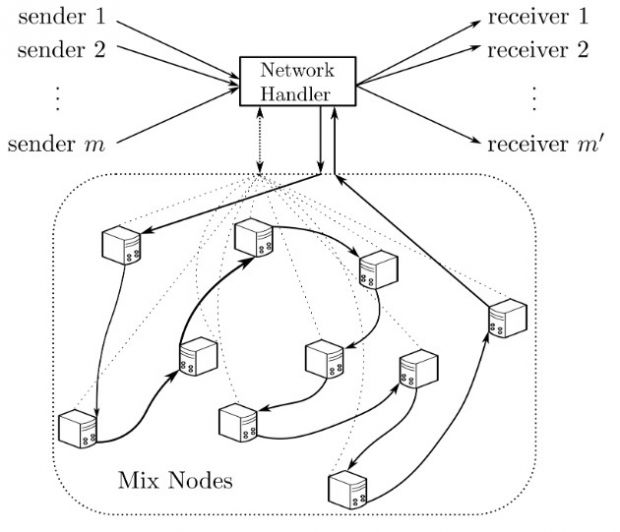
-
via @Wired - 2016
The Father of Online Anonymity Has a Plan to End the Crypto War
https://www.wired.com/2016/01/david-chaum-father-of-online-anonymity-plan-to-end-the-crypto-wars/
. cite https://fr.scribd.com/doc/294737065/cmix-anonymization-by-high-performance-scalable-mixing#download&from_embed" Cryptographer David Chaum's ideas helped spark the decades-long war between encryption and government. Now he's back with a new idea designed to end it. "
-
Note : mettre fin à la cryptowar c'est perdre la cryptowar...
Pas de demi mesure technique, pas de backdoor, pas de contre-partie avec les Renseignements !
https://www.sebsauvage.net/links/index.php?OhKXwg ( source, père de { shaarli } )
... dont le projet semble avoir maturé :
-
via @BusinessWire
( un écosystème d_app et crypto_bitcoin -altcoin )
https://www.businesswire.com/news/home/20220125005777/fr/" Lancement d'une application de messagerie privée sur xx network, le réseau décentralisé à résistance quantique "
" La solution xx messenger basée sur la blockchain protège le contenu des messages et les métadonnées avec une résistance quantique sans précédent " blockchaines_blc
-
Est basé sur cMix ... Mix_network ( Onion_Routing )
un https://fr.wikipedia.org/wiki/Mix_network
Réflexions, ouvertures
Utopie de l'infini possible (#todo : bulle spécifique)
Se pose la question de l'infini développement ou de l'utopie numérique.
De cette idée d'un solutionnisme technique... oui, mais à quoi / comment / pour et par qui ?
Je suis dans cette lecture ( article critique ) :
Pourquoi ces imaginaires progressistes par la technologie ?
(au regard du rêve ubiquitaire et du travail libre et "Le prix du « friction less »")
https://walla.vincent-bonnefille.fr/share/1434 wallabag
https://maisouvaleweb.fr/a-quoi-bon-changer-les-technologies-si-on-ne-change-pas-les-rapports-sociaux/
Obsolescence, Abandonware :
Survivre sur le marché des idées et du réalisme technique
J'ai un peu l'impression ici d'avoir fait une médialogie entre sf_fiction_futuriste et archéologie_num du présent... dans laquelle je me demande pourquoi tel idée-média s'implante.survie.perdure. Quel est alors son héritage ? Que raconte cette survivance des besoins auxquels il répond ?
Une question ( obsolescence ) qu'on trouvait chez @Cheapkatesguide au sujet de Lokinet (un site de vulgarisation info autonomiste linux bulle) ... au regard de ces altweb sans vie, aux multiples cul-de-sacs et moteurs sans résultat...
Dante SOCKS5 Proxy Server Setup | CYBERPUNK https://www.cyberpunk.rs/dante-socks5-proxy-server-setup
" Dante Socks Server is developed by Inferno Nettverk "
Project page https://www.inet.no/dante/
UNoficial mirror : https://github.com/notpeter/dante

( ou comment changer d'adresse IP avec un ordinateur lointain vpn_proxy )
{ Ce site } fait une veille_blog_actu sur les outils de hacking ( intrusion_vulnérabilité )
Dante’s Internet: “Serious Business”
Visuellement.Imaginairement ( text_image ) le Minotaure et la représentation des enfers proposés par Dante font partie de la mythologie des dn_darknet
- Mèmes.Images autour de l' iceberg ou de l' oignon , d'une complexité par couches / plis pour le labyrinthe
- des strates profondes de l'enfer Dantesque accueillant.regroupant les damné.e.s selon leurs péchés/tabous/punitions
qui est repris dans certaines représentations imagées et moqueuses.joueuses.trolls (Mèmes) sur l'organisation du "web-profond" ou "darknet" pensé comme "les profondeurs pénultièmes des Internets"... deepweb_dw - le tout mélangé.inspiré par un imaginaire technique.conceptuel faisant état du séparation des usages et contenus selon les proto ... une séparation par couches du réseau qu'on retrouve avec le schéma d'organisation et d'aide à la conception OSI (qui sépare les moments du dev. ou de la chaîne de production de l'information entre plusieurs "couches")
C'est une image cherchant à séparer.ordonner le "bien" du "mal" par une suite logique de méfaits gradués. Un régime des lois_justice où l'on retrouve par exemple la fraude et spam_scam comme acte délictueux. Il s'agit par là de penser les bonnes conduites et leur modération politique/institutionnelle ( CGU ) ...
Dans un tel espace d'autonomie individuelle ( qu'est le www world.wild.web ) il semble alors régner une anarchie : celle de l' anonymat / perte de toute id.entité / origine sociale ( l'individu est livré à lui-même : auto_self_perso ). Cette sortie du social produirait davantage d'actes égoïstes, libertariens ( liberté_libertaire ) hors de toute morale ou code de bonne conduite. Ce laisser faire produirait alors du chaos_trouble dans l'organisation sociale.
Et Dieu tout puissant et régissant ( État_gouvernement ) serait mort au profit de l'individu roi : autonome des autres, le self-made-man ( je pense ici à l'invention de liberté libérale individualiste expliquée par ici )
Un même, une époque
- Je retrouve cette image.sujet autour des années 2017 ( j'étais dans mon mémoire et j'y faisais référence )
- On retrouve cette approche.référence ici blog de recherche dédié : Dante Today
- qui cite un article de Médium ici...
- Aussi bien que sur un site de divertissement comme : La boîte verte fun
... Google images


" State of the Onion is a compilation of updates from the Tor Project different projects, highlights of the work we’ve accomplished during the year and what we are excited about in the upcoming year. It also has a session for updates from projects that are part of the Tor community. " 2021 ( vers 2022 )
2020 : https://invidious.fdn.fr/watch?v=IyWyTypRGWQ
Tombé dessus en cherchant des infos sur :
- /SnowFlake/ ( ou comment partager hyper facilement votre connexion depuis votre navigateur pour aider ceux.celles qui sont censuré.e.s proxy )
- /onionCat/ ( VPN ici )
Au sujet d'Arti / Rust / Refonte de Tor ... @serveur410 petit post :
https://serveur410.com/la-reecriture-de-tor-le-projet-arti/
. . .
censure des IP Tor (bridge)...
vers plus de rotation d'IP...
. . .
! OONI
New UI // firefox
: 22:00
@Mathew_Finkel
- ! Tor VPN project
: 31:00
@Gus
- Run Bridge Campagn
- Location Hangouts ( rdv, réunions ;) )
- Translate l10n -- Supports
- 2022 :: Mailinglist + User Support + Relay Gamification (?!!)
: 35:00
@Georg
Bad relays - new scanners/monitorings :(
- " Network Health "
( Performance, scalability network safety ) - New Bandwidth Scanner (sbws)
- monitoring overloaded relays-bridges
- outdated relays/bridges removes
- 2022 : ... optimisation, less overload/performances
: 40:30
@Hiro -- Metrics Dev
- New UI metrics interface
- Better accuracy
- onionpref add "a" instances about Gardes Nodes
- datas from opperators
- ( Relay Searchengine )
- Onion Sevices
: 44:00 - 2022 : New Metrics ...
More formats for better tools for the commu...
: 45:30
@Jim_Newsome (+ @Roger_Dingledine )
- Shadow Simulator - Emulate OS/VM + Network (Release 2.0)
( permet un bon debug, log multi-versions )
"arti" ne rust implementation of tor
: 51:00
@Mike - product Lead
- Improuvements ? (surveys.sondages) .. Speed, blocking, privacy...
- TCP Vegas (??)
Vers une meilleurs expérience de navigation (moins entravée)
- Contournement de réputation lists / bans (ip) de sites, dont CloudFlare...
: 55:00 - Exit Captcha Token :
" will allow us to create a separate set of Exits than can only used after presenting a token that prove the user previously solved a captcha. (( Serval tokens handed out for a single captcha )) "
( Je comprend que par l'usage de relais dédiés le nombre de captcha sera moins nombreux à résoudre )
Moins de Bots/Spam/Scraping...
: 56:50
" Cryptography
We actualy dont need strong unforgeability
We need extremely strong unilingability,
... such that token cant be stored until a Quantum computer come along, and then linked.
We also need to be very careful about anonymity sets. Our best option are Chaum tokens and Privacy Pass
- Common popular anonymous credentials, such as Coconut are PQ-linkable "
: 58:00
- Middle Nodes attaks....
- Vanguards adddons... (second layer of Guard Nodes )
- 2022 - Improvements - vanguards, DOS_PoW otken, dropmark attacks, Tagging restitnace_Raccons,
@Alex_Færøy
Censures . . .
Hearth, VOIP + webRTC +Drop packets
- Traffic Splitting
muliple connexions relay-paths to reconnect to Bob (on conection drop)
: 1H
:: 05:20
@Nick_Matherwson
Arti : a new Rust Based Tor implementation
Why Rewrite ?
depuis 2002, avec securité
(C) not Safe, memory...
oblige d'aller lentement
produit des bugs
Ccode spagetti code
Hard to test/change/ ex new procesors
RUST ?
Memory safety ; no NULLs
Hard to misuse APIs
friendly community ; Happy logo
Actualy works
Multi-processor same cache
Like a Library . . .
Steps : API / Performance / Anticensorship / Onion Services / Replace C
Futur / Need Help ;)
:: 12:36
// Donation :)
@anarcat - SysAdmin Lead
Materiel, servers, ressources, issues... . . .
Mail servers, new services... GitLab...
:: 17:55
@Al_Smith FundRaising (financement-dons, leveur de fonds)
WHY TO CARE ?
News visuals privacy is a human right
Human, self story
Sud @USA queer kid
un espace hors de sa bulle conservateurs
Tout ca n'aurait pas pu avoir lieu sans vie privée
Why exists as organisation
Gouv.Corp - vs action collectif
Apple pedo.scan / NSO Pecasus / Location Data /
Pandemic at Home Covid change privacy /
. letters, communication contre ces attaques
. pour la vie privée... propos plus large que tech.
Why Donate ? Témoignages
- Utilise pour médication/doctors
- Depuis la Chine...
- Domestique violences
- Honkong Protests politics
- Sortir des bulles de propagandes politique (centre europe)
:: 28:00
Recap . . .
Snowflake
UX UI
More Sceure V3
improv Data Metrics
New exp / trainings
Tor VPN
Rust/Forums ARTI
Help poeple
Hearthy ntwrk
New Shadow version simulation
... Fight For It !
:: 30
@Roger_Dingledine #<3 original tor poeple ( President and co Founder )
Rapelle intervention DefCon https://liens.vincent-bonnefille.fr/?Kn5p1w
// Group Debian + HUman to change the world
Histoire,
- Cypherpunks groups re.mailers
- P2P Community
- Internet Freedom (new comu)
Software... Code For The Poeple
Talking to user :) arround the world
about Culture, Poeple
Tor Community as Onion
Core coder - and multiples relays and layers
Then Teatchers-communicators about privacy
Poeple who need safety...
:: 35
@Gardian_Project (interlude performance)
3D non.VR live avatard
... ORBOT android f-droid as VPN SnowFlake
. . iOS :;) coming soon and open_source
:: 40:20
@Alison Library Freedom Project
. . .
todo suite....
LIVEBOX -- ajouter des règles NAT
-
devgiants/livebox: Command line tool to control/read from Livebox internet box
(from Orange french ISP)
https://github.com/devgiants/livebox -
rene-d/sysbus: Contrôle par script d'une Livebox 2, 3 et 4
https://github.com/rene-d/sysbus
sysbus -hosts
sysbus -export_natpat
sysbus -import_natpat
sysbus -calls
sysbus -wifi (password wifi)
sysbus -devices
.... c'est sysbus -calls qui m'a fait rebondir ce qui suit...
ANTI SPAM PHONE-CALL
-
Un antispam téléphonique avec un Raspberry Pi | Le journal du lapin
https://www.journaldulapin.com/2016/11/08/antispam-physique/ français -
Telemarketing (Junk) Call Blocker download | SourceForge.net
https://sourceforge.net/projects/jcblock/ -
??
Amazon.com: USB 56K Voice Fax Data External V.90 V.92 Modem With Dual Ports, Compatible With Windows 98SE/2000/ME/XP/Vista/Win 7 and Support Auto-Dial, Tone and Pulse Dialing, Auto Answer, Auto Retrain (Black Color) : Electronics
https://www.amazon.com/dp/B008RZTJC0/ref=sspa_dk_detail_1?psc=1&pd_rd_i=B008RZTJC0
Call Attendant
Cool interface
-
Call Attendant - call blocker and voice messages - Raspberry Pi Forums
https://forums.raspberrypi.com/viewtopic.php?t=284631 -
callattendant · PyPI
https://pypi.org/project/callattendant/ -
Call Attendant · Emxsys
https://emxsys.github.io/callattendant/ -
emxsys/callattendant: A python-based automated call attendant, call blocker, and voice messaging system running on a Raspberry Pi. Screens callers and block robocalls and scams with a low-cost Raspberry Pi and modem.
https://github.com/emxsys/callattendant -
Deployment_View.png (Image PNG, 686 × 482 pixels)
https://raw.githubusercontent.com/emxsys/callattendant/master/docs/design/images/DeploymenIt_View.png
AUTRES SOLUTIONS
-
pamapa/callblocker: Linux call blocker, blocks unwanted calls from your home phone
https://github.com/pamapa/callblocker -
L33thium/callblocker: block unwanted calls with usb voice modem and Raspberry pi or other Linux machine.
https://github.com/L33thium/callblocker
PLUG N PLAY ( CPR Call Blocker )
-
How to add a CPR Call Blocker to a French Orange Live Box (Router)
https://desk.zoho.com/portal/cprcallblocker/en/kb/articles/how-to-add-a-cpr-call-blocker-to-a-french-orange-live-box-router -
Telpal Call Blocker écran pour téléphone fixe avec 1500 Nombre Capacité Block Robocalls, Télémarketing appels, Télécopies et Inutiles du Spam de tous les appels : Amazon.fr: High-Tech
https://www.amazon.fr/t%C3%A9l%C3%A9phone-1500-Nombre-Robocalls-T%C3%A9l%C3%A9marketing-T%C3%A9l%C3%A9copies/dp/B06W5FTDNH/ref=sr_1_8_sspa?__mk_fr_FR
AUTRES CHOSES
Le Comptoir Sécu : Le Comptoir Sécu
https://www.comptoirsecu.fr/
VPN sur Raspberry Pi 4 avec DuckDns et Livebox – Ubuntu pour tous
http://www.indigenecreations.fr/index.php/2021/01/11/vpn-sur-raspberry-pi-4-avec-duckdns-et-livebox/

" Un front-end alternatif à YouTube "
{ Cette bulle.lien } pointe vers l'instance de la @FDN ( collectif FAI )
: FDN (French Data Network) "est un fournisseur d'accès à Internet associatif."
SOMMAIRE :
- Peertube : YT en P2P !
- Points forts d'Invidious
- Une instance comme royaume
- BONUS 1 : redirections
- BONUS 2 : plus rapide
- BONUS 3 : sur Android
- Aller plus loin, autre
Peertube : YT en P2P !
On pourrait aussi parler de PeerTube
YT en P2P (et sans pub) avec self_host_hébergement !
- ex : https://skeptikon.fr !
- ex : La battaille du libre =
https://peertube.fr/w/47e8c64d-234f-4b73-a3db-25eec1a88f43 -- Bulle
... Mais bon, {ici} je voulais parler de Invidious ...
Points forts d'Invidious
- ça reste du contenu YT, avec son économie de l' attention 24sur7 ...
- contourner cette économie ça pose la même question qu'avec /AdBlock/ : celle de la rétribution pour la création de contenus
- : on accède aux contenus sans pub ni comptage de visibilité : ça rétribue sans doute moins les créatrices.créateurs de contenus nourri.e.s par l'algo-récompense de YT .
- : en creux ça pose la question de l'engagement et vote par visionnage (traitée ici)
Mais aussi : une expérience plus fluide
C'est comme les versions "refontes" de facebook ...
Quand y a pas de scripts de trakings, cette tonne de javascripts...
Ça charge beaucoup plus vite
( cf. BONUS 2 )
Une instance comme royaume
-
Invidious est un projet facile à héberger...
: ouvrez votre propre instance !
https://github.com/iv-org/invidious -
Une instance : administration propre
-
Bien d'autres instances existent ...
http://invidio.us
https://solmu.org/pub/misc/invidio.html
https://www.thailinux.com/invidious.html
BONUS 1 : redirections
Bien entendu des addons.modules.extensions peuvent vous aider...
https://addons.mozilla.org/fr/firefox/search/?q=invidious
Vous pouvez aussi modifier les fonctions de votre navigateur / pages consultées à l'aide de scripts utilisateurs (qui font à peu près la même chose ( avec cet avantage d'être faciles à modifier dans le texte.code )) :
Pour (auto)rediriger vos liens/fenêtres youtube --> Invidious (instance à configurer)
Vous pouvez installer des scripts pour modifier les pages web qui pointent vers du contenu YT... avec ce gestionnaire de scripts : violent monkey ou grease monkey puis ::
-
script : youtube-to-invidious remplace tous les liens/vidéos du web vers votre instance
( Mais une page YT ouverte n'est pas redirigée par défaut : permet d'accéder à YT où l'on trouvera un bouton pour, si on veut, se rediriger ) -
script : invidious-redirect : redirection d'URL YT --> votre instance favorite...
BONUS 2 : plus rapide (No javascript)
Charger les pages super plus vite sans tous ces scripts...
( peut retirer de l'interaction mais ramène à un web plus saint, plus léger, celui d'une époque où textes et images suffisaient pour faire du contenu hyperlié pré_internet )
On peut ajouter des briques.modules.extensions à nos navigateurs pour leur demander de ne pas autoriser.charger les scripts de base : par défaut .
On peut aussi demander à nos navigateurs de ne pas les charger du tout (depuis les préférences) mais la gestion y est pénible si on veut pouvoir les autoriser.charger à la demande (d'une page.site à l'autre)
-
Vous pouvez essayer https://noscript.net
qui bloque les scripts de toutes les pages (avec listes blanches)
( un module.addon qu'on retrouve embarqué par défaut dans le navigateur_browser tor basé sur firefox )
: Ne pas avoir des pages qui cherchent à interagir en lançant du code "ré.actif" est un moyen de sécuriser sa navigation. -
En alternative :
https://addons.mozilla.org/en-US/firefox/addon/script-blocker-ultimate/
( à tester pour le croire, toujours rester vigilante.vigilant ! )
BONUS 3 : sur Android
Ça marche aussi pour Twitter, Instagram, Facebook...
Il existe des clones.alternatives libres/open_source respectant mieux votre vie_privée...
https://f-droid.org/fr/packages/app.fedilab.nitterizeme/
UntrackMe vous aide à opérer les redirections de liens (vers vos instances favorites)
Aller plus loin, autre
Un (très bon) article à ce sujet de la part de @serveur410
https://serveur410.com/youtube-music-sans-tracking-et-sans-compte-google/

OpenSSH Full Guide - Everything you need to get started! https://www.youtube.com/watch?v=YS5Zh7KExvE
[ INVIDIOUS = https://yewtu.be/watch?v=YS5Zh7KExvE ]
" OpenSSH is the tool of choice for managing Linux installations remotely - and is indispensable in DevOps, Cloud, System Administration, Hosting, and more. "
Prises de notes temporaires
https://bulle.vincent-bonnefille.fr/s/privatebin/?1596229ee836588c#sFUkFpaviX9ffgqFxTp6ApptobgnzDVocCU1MVVAwRk
Une vidéo complémentaire ( se connecter depuis le client sous Windows avec Putty )
https://invidious.fdn.fr/watch?v=bfwfRCCFTVI
( oui je sécurise un peu plus mon serveur )
( la base, mieux gérer la connexion-accès )
Ça donnait ça ( sans la moindre /obfuscation/ )
https://vincent-bonnefille.fr/index_hacked.html
Un message s'affiche alors sur la page d'accueil de mon site principale
(non encore auto-hébergé) ::
Dont un script est chargé sur le disque dur de :
http://mxian.wapgem.com
Un fichier .htaccess intégré au dossier contenant le logiciel intrusif indique :
#Coded By Sole Sad & Invisible
lescgi-scriptsont en .alfa
le tout profite d'une failleeval()
et à vrai dire je pige pas tout.
La page hackée avec un index.html de remplacement indiquait d'aller voir les logs...
Check The Security Of Your System Please
Ce que j'ai fais, l'activité accrue sur un dossier spécifique (et son formulaire) m'ont permis de trouver la faille facilement...
Formulaires : portes ouvertes
Un formulaire, ces petites boites blanches qui attendent du texte de la part du visiteur.visiteuse (bot/humain.e) permet d'envoyer et d’fexécuter du code sur le serveur directement (qui est un ordinateur capable de lancer.activer.exécuter des programmes et donc d'ajouter/supprimer/éditer des fichiers en fonctions des droits/permissions qui sont accordées).
C'est par là que le code a été exécuté.
Hack : usage détourné
Au lieu d'envoyer une image via cette page dédiée, du code non "escapé" a été exécuté. ( "escape", ça veut dire "faire sortir, échapper". Échapper du code ça consiste à convertir les caractères spéciaux qui servent à écrire du code, en autre chose : des caractères inoffensifs : à faire qu'ils s'affichent seulement, comme {ces} caractères, des lettres, des signes non interprétés comme "faisant quelque chose".
( -\:\?()\/... sont {là} escaped . \<> aussi, sinon ils seraient "lus"interprétés par le navigateur comme contenant du code à exécuter ) langage_progra
: Des caractères qui servent à écrire du code exécutable { c'est à dire qui par son langage produit des effets } en caractères qui ne contiennent pas d'ordres de commandement sur la machine.
Là le langage final interprété dans le code ajouté à mon site semble écrit du Python ...
Se faire cambrioler
Le sentiment est toujours le même suite à un "viol de propriété" ou de domaine... on fouille les dossiers, on cherche les traces de la présence et on se sent pas très bien... mais on apprend.
Et le fait que tout soit explicite, transparent, invitant à regarder le log sonne comme un avertissement. L'acte d'un.d'une White_hat ?En vrai je les remercie. Ca m'a mis la faille sous le nez et j'ai fais un peu de ménage.
Une faille de débutant
En cause de cette faille, une mauvaise gestion des permissions de fichiers (en 777)
oui ... j'avoue... et un formulaire mal sécurisé permettant l'envoi du code malveillant, son installation (avant une possible activité.usage malfaisant)
L'intrusion, le point d'entrée, à été trouvé (et exploité) à l'intérieur d'une page web accessible. Elle faisait parti d'un projet que je n'ai pas maintenu (et sécurisé comme il faut à l'époque).
Un bout de code, des pages obsolètes pour moi, oubliées sur un coin de serveur... Or, même inactif.inutilisé, un espace reste un espace : l'automatisation de recherche de failles se soucis peu des affectes et volontés : les moyens sont les moyens.
C'est moi dans ma tête qui y cherche du sens, une conspiration, un geste personnel. Un contexte explicatif... ( et j'en ai trouvé un : )
Sys.admin, un métier (pas le mien)
FunFact ... qui ne peut être tout à fait une coïncidence... je passais aujourd'hui un entretient pour des formations de Sys Admin... c'était tout à fait de circonstance.
Le Quiz que j'ai passé m'a donné une note honorable mais j'ai bien compris que je n'avais pas les qualifications d'informaticien BAC+2.
On y parlait adresses IP, Masques de sous-réseau, machines virtuelles...
en citant beaucoup Windows (8.1) comme référence/environnement...
Les termes du Quiz que j'ai recherché :
Hyperviseur 2012 / VHDX / VHD
SCVMM
GPO Starter
DCPROMO
Fôret Active Directory
Serveur AD DS
NTFS / SATA 3
Base SAM
FTP / TFTP
Couches OSI
...
Vidéo ( /PeerTube/ )
https://video.blast-info.fr/w/3y8oQTZakjrXypJJoyGT4f?start=0s
Avec @Bastien_Le_Querrec et @Martin_Drago , juristes et membres de @La_Quadrature_du_Net
. . . Suite fin quinquennat
https://invidious.fdn.fr/watch?v=HlsHhnfODK8
2022 Renseignements
Boites noirs, fichages politiques, SILT, dronnes et autre joyeusetés
. . . SILT Loi renforçant la sécurité intérieure et la lutte contre le terrorisme
bulle
1. Services de Renseignements
Pratique sur les Méta_données ( et leur efficacité )
( mais légitimé comme ne touchant pas au contenu )
> Argu : Non intrusif, n'inspecte pas le contenu (contextes)
> Argu : idée que l'humain ne verait pas les signaux faibles
Lois passée, intégration des Boîtes noires (légalement)
. Sondes placées sur le réseau sans ciblage : surveillance de masse
. . /SR au commandes, garde fou critiqué (CNCTR)
2. Espaces publics
Drones, manifestations, caméra piétons, mobiles
Perfectionnées, coûts moindres, accessibles
= Loi Sécurité Global
Tentatives désinscriptions dans la loi
= Beauvau de la sécurité
> Argu : trop de caméras, besoin d'assistance :
> robot_algo, surv.automatisée
> Exemple //Marseille ... //St_Etienne micros dans la rue (scies électriques, accidents)
Généralisation dans les marchés publics de logiciels inclus
> Exemple //Paris les Halles algo contre les maraudages dans les fluxs
TAJ : Surveillance faciale
. Exemple //Nice vers la fin de l'anonymat.. Caméras piétons
Comment se retirer d'un dossier ou actualiser statuts...
Dossiers interagis, questionnés en direct
Contrôle Défaillance des institutions sensées nous protéger dont @CNIL
( 1979 Informatique et Libertés ) très peu présente, sanctions.
3 Surveillance Privée, Internet, les GAFAM_NATU
D'une utopie vers la centralisation ( à but capitalistique )
celui des publicités ciblées...
Cookies
Technique dévoyée, à la base simple "témoin de connexion"
Identification unique transformée en moyen de traçage publicitaire
Déduction des préférences utilisateurs classésCambridge Analitica fuite_leak
Usage ?contrefait de l'API de facebook
Applications de ciblage via ses données agrégées
qui sert d'intermédiaire et de transport du message à la cible
et de lui délivrer un message politiqueFacebook se présente comme un service Social
Mais une extorsion du consentement à but d’analyse et de profilage ciblé
vers des suggestions ciblées
a permis une intrusion_vulnérabilité
> Ex : /Criteo/ sites de presse
- Analyse des comportements
- Historiques et autres sites
=> sans avoir l'identité civil ( malgré l'anonymat )
=> Reconstitution d'une identité par les traces numérique
. Identité numérique (et /footerprint/)
. https://duckduckgo.com/?q=EFF+cover+your+traces&ia=web
RGPD censé protéger 2016
Peur d'un affaiblissement (profite aux corp.)
Échelle Européenne, époque Snowden...
Finalement extrêmement protecteur ... si . bien appliqué
- Le consentement doit être libre
(et reste une exception dans le RGPD) - Si ce consentement est obligé alors il n'est pas vraiment... libre
.. sans alternative / interopérabilité ce consentement est limité - Si le RGPD appliqué facebook serait impossible (agence pub)
... action collective de la Quadrature 2018
... pour porter plainte contre Google
.... en 2021 bloquées (la plupart)
... à poussé à une exode en Irlande
( Plaintes collectives ... pour vérifier si la CNIL peut être saisie
( et mener à des sanctions/effets concrets
Autre exemple citoyenne de saisir juridiction avec les drones...
mène avec une impasse.
Conclusion
- Illégalité des GAFAM captant les données
-
- exposés mais plein d'autres champs ou fichages (PASP)
... fichage politique dont identité sexuelle... article
- exposés mais plein d'autres champs ou fichages (PASP)
- Réinventer la lutte
- Calendrier législative du gouvernement
.. Loi sur les drones
.. /Digital Service Act/ à l'échelle Européenne (buisness numérique privé)
.. Loi de Police 2022 // jeux Olympiques
Pour aller plus loin
-
@Félix_Tréguer ( éd. Fayard ) 2021 ::
... L'utopie déchue : Une contre-histoire d'Internet sur un siècle
... https://bib.vincent-bonnefille.fr/book/278 -
@Sylvain_Louvet ( @Arte Boutique ) 2020 ::
... Tous Surveillés : 7 milliards de suspects
... Remerciements puis live de questions
/Blast, Le souffle de l’info/ 2021
Site d’information français d’actualités et d’investigation indépendant
No Comment 2021
Autrice de Queer Privacy: Essays From The Margins Of Society 2017
https://www.goodreads.com/book/show/35105309-queer-privacy
LGBTQIA bibliographie
J'avais découvert sa recherche avec le génialisime /OnionScan/ yt
{ bulle, 2017 } bulle
How I learned to start worrying and love privacy anonymity
ressources en masse sur les questions de sécurité (en anglais)
https://web.archive.org/web/*/https://anonymousplanet.org/guide.html
- Some low-tech old-school tricks:
-
Understanding some basics of how some information can lead back to you and how to mitigate some:
- Your Network:
Your IP address:
Your DNS and IP requests:
Your RFID enabled devices:
The Wi-Fi and Bluetooth devices around you:
Malicious/Rogue Wi-Fi Access Points:
Your Anonymized Tor/VPN traffic:
- Your Network:
Your Cryptocurrencies transactions:
Your Cloud backups/sync services:
Your Browser and Device Fingerprints:
-
The Tails route:
Tor Browser settings on Tails:
Persistent Plausible Deniability using Whonix within Tails: -
The Qubes Route:
Pick your connectivity method:
Getting an anonymous VPN/Proxy: -
Creating your anonymous online identities:
- Understanding the methods used to prevent anonymity and verify identity:
Captchas:
Phone verification:
E-Mail verification:
User details checking:
Proof of ID verification:
IP Filters:
- Understanding the methods used to prevent anonymity and verify identity:
-
Getting Online:
Creating new identities:
Checking if your Tor Exit Node is terrible:
The Real-Name System:
Actualité sur le pass sanitaire et son QR Code de verification (contre la fraude)... qui contiendrait trop d'informations sensibles, faciles à réccupérer (et très recherchées par les data-brokers et autres). La santé, une ressource intime qui doit restée privée.
La Quadrature du Net invite aussi à une déinfantilisation des gens... rappelle aussi la dangerosité de ces outils de contrôle et de surveillance, l'ïnoui d'une telle situation (contrainte des déplacements), le rique des dérives et de la banalisation des contrôles sur les popullations.
L'intervenant parle de risques de bords, de la nécessité de minimiser les données utilisées (minimisation) par principe de sécurité (de moyen aussi je suppose).
Très bon article de la Quadrature : wallabag ici
https://www.laquadrature.net/2021/08/19/passe-sanitaire-quelle-surveillance-redouter/
-
echosystem
[ tutos, config, linux, darknet, FR ]
https://echosystem.fr/articles
https://echosystem.fr/articles/docs/the_french_underground
https://www.trendmicro.fr/media/image/the_french_underground_fr_web.pdf -
devdungeon
[ tutos, dev, php, ENG ]
https://www.devdungeon.com/content/php

List security tools
VPN TOR DNS alt.net
... with examples

@Darknet_Diaries ( podcast )
https://darknetdiaries.com/episode/13/
https://darknetdiaries.com/transcript/13/ hypothesis
https://liens.vincent-bonnefille.fr/?cVx5Bw
"While playing around with the Nmap Scripting Engine_ (NSE) we discovered an amazing number of open embedded devices on the Internet. Many of them are based on Linux and allow login to standard BusyBox with empty or default credentials. We used these devices to build a distributed port scanner to scan all IPv4 addresses. These scans include service probes for the most common ports, ICMP ping, reverse DNS and SYN scans. We analyzed some of the data to get an estimation of the IP address usage.
All data gathered during our research is released into the public domain for further study. "
2012
-
Carte interactive
http://census2012.sourceforge.net/hilbert/index.html -
Paper (intro)
https://census2012.sourceforge.net/paper.html -
paper (étude)
https://citeseerx.ist.psu.edu/document?repid=rep1&type=pdf&doi=ccc3f8ae7e9bdfadc98d17b731e3a85f2c4834bb -
archive :
https://web.archive.org/web/20180216031145/http://census2012.sourceforge.net/paper.html
Adresses IP
( et masques de sous-réseau )
-
https://www.frameip.com/masques-de-sous-reseau/ hypothesis
Une adresse IP divisée en 2 parties
cest le masque de sous réseau qui rend distinct les 2)
la première (avec des bit 1 => contient le réseau)
la seconde (avec des bit 0 => id unique d'une machine sur ce réseau)l’adresse IP est une suite de 4 octets, soit 32 bits. Chacun des ces bits peut prendre la valeur 1 ou 0. Et bien il nous suffit de dire que les bits à 1 représenteront la partie réseau de l’adresse, et les bits à 0 la partie machine
-
https://fr.wikipedia.org/wiki/Octet hypothesis
En informatique, un octet est un multiplet de 8 bits codant une information1. Dans ce système de codage s'appuyant sur le système binaire, un octet permet de représenter 2^8 (2puissance8) nombres, soit 256 valeurs différentes.
IP 0.0.0.0 -> 255.255.255.255
-
htps://www.frameip.com/masques-de-sous-reseau/
Calcul nombre total :
En y regardant d’un peu plus près, on peut calculer le nombre de machines que l’on peut identifier à l’aide de cet adressage. Ainsi, on utilise 4 octets, soit 32 bits, soit encore 2^32 adresses (2 exposant 32 adresses) Or 2^32 = 4 294 967 296, on peut donc définir un peu plus de 4 milliards d’adresses !!!
-
CAIRN (leur attribution)
https://fr.wikipedia.org/wiki/Internet_Corporation_for_Assigned_Names_and_Numbers
Story
(1) Chercheurs en sécurité trouvent qu'un grand nombre de machines ont le port Telnet ouvert
(1a) Nmap : https://www.kali.org/tools/nmap/
(1b) qu'ils sont peu sécurésés avec un pwd par défaut
(2) Ils décident de répliquer à grande échelle l'experience ( illégale )
=> Augmenter le nombre de ces machines
( = les hacker ==> pouvoir y installer d'autres logiciels que ceux du constructeur )
(3) Ils se rendent compte du grand nombre de machines = 40000+
( 420,000 systems )
(3b) Ils auraient pu en faire une armée de bot => attaque DDOS
(4) Ils décident d'utiliser ce super pouvoir pour :
(4a) - faire une photographie du réseau
càd - de toutes les connexions IP qui répondent au pings
//// un projet a grande échelle avec une lourde logistique + adaptabilité
///// + éthique , ils décident de ne pas s'attaquer à certaines infra
///// + d'user un minimum d'énergie
==> de sauvegarder ces données
==> ( 3.6 billion==milliard IPs )
(4b) de débusquer un virus ( Aidra ) présent sur "leurs" machines
== Aidra 30,000 /sur les/ 420,000 Cara
+ prévenir les usagers des routeurs mal sécurisés
(4c) d'en faire la spatialité / map / visualisation
. . .
ÉTUDE COMPLETE 2018
? pourquoi Hilbert Curve
-
https://blog.benjojo.co.uk/post/scan-ping-the-internet-hilbert-curve
? passer entre toutes les plages d'IP ( masques de sous-réseaux )
: Courbe de remplissage
fr : https://fr.wikipedia.org/wiki/Courbe_remplissante
eng : https://en.wikipedia.org/wiki/Space-filling_curve
-
https://blog.benjojo.co.uk/asset/OHMMBrt565
-> git tool https://github.com/measurement-factory/ipv4-heatmap
( APNIC : https://fr.wikipedia.org/wiki/Asia-Pacific_Network_Information_Center )
TLD
- git Carabot TLDs
https://github.com/decal/werdlists/blob/master/dns-toplevel/carna-botnet-tlds.txt - .apple
https://icannwiki.org/.apple
Articles ( hypothesis )
- DarknetDiaries ( podcast )
https://darknetdiaries.com/transcript/13/ hypothesis - Researcher sets up illegal 420,000 node botnet for IPv4 internet map • The Register
https://www.theregister.com/2013/03/19/carna_botnet_ipv4_internet_map/ - Hacker Measures the Internet Illegally with Carna Botnet - DER SPIEGEL
https://www.spiegel.de/international/world/hacker-measures-the-internet-illegally-with-carna-botnet-a-890413.html
WHOIS MAPS
- Internet Identifier Consumption (IIC) - CAIDA
https://www.caida.org/archive/id-consumption/ - IPv4 Census Map - CAIDA
https://www.caida.org/archive/id-consumption/census-map/
COMICS
-
https://xkcd.com/195/ (map and grass not used parts)
-
https://xkcd.com/865/ ( nano bots en manque d'IP(v4) )
- 865: Nanobots - explain xkcd
https://www.explainxkcd.com/wiki/index.php/865:_Nanobots - 802: Online Communities 2 - explain xkcd
https://www.explainxkcd.com/wiki/index.php/802:_Online_Communities_2 - 195: Map of the Internet - explain xkcd map_carte GAFAM
https://www.explainxkcd.com/wiki/index.php/195:_Map_of_the_Internet
Breaches / Vulnerabilities
- https://www.shodan.io
- https://informationisbeautiful.net/visualizations/worlds-biggest-data-breaches-hacks/
@Nicolas_Maigret avait produit une carte de la distance entre les points/villes du monde
Par @Finn_Brunton
ed. The MIT Press, 2013
"What spam is, how it works, and how it has shaped online communities and the Internet itself.
The vast majority of all email sent every day is spam, a variety of idiosyncratically spelled requests to provide account information, invitations to spend money on dubious products, and pleas to send cash overseas. Most of it is caught by filters before ever reaching an in-box. Where does it come from? As @Finn_Brunton explains in Spam, it is produced and shaped by many different populations around the world: programmers, con artists, bots and their botmasters, pharmaceutical merchants, marketers, identity thieves, crooked bankers and their victims, cops, lawyers, network security professionals, vigilantes, and hackers. Every time we go online, we participate in the system of spam, with choices, refusals, and purchases the consequences of which we may not understand."
"Les technologies de l’information et de la communication ont haussé la quantité globale d’information qui nous arrivent ( Shapiro et Varian, 1999 ), nous insérant dans des écologies informationnelles denses ( Licoppe, 2009 ) et générant une saturation cognitive. On notera qu’elles ont développé une situation d’incertitude ou d’insécurité cognitive du fait de l’ignorance sur leur source d’information. À côté des témoignages venus de proches, où l’information est enchâssée dans une structure d’interconnaissance interpersonnelle permettant d’en garantir la crédibilité, à côté également des médias de masse qui offrent une information vérifiée ou certifiée, voire officielle, émergent des canaux de communication transversaux ou horizontaux par lesquelles arrivent des informations non garanties, surprenantes mais officieuses ( Gensollen, 2006 ) et susceptibles de poser des problèmes de confiance."
© Presses des Mines, 2017
---
Dans la revue //Réseaux 2012 (n° 171)
//Le travail ordinaire de la sécurité
https://www.cairn.info/revue-reseaux-2012-1.htm
https://www.cairn.info/revue-reseaux-2012-1-page-103.htm
---
Éditions La Découverte 2012 :
https://www.editionsladecouverte.fr/le_travail_ordinaire_de_la_securite-9782707171405
http://pdfs.semanticscholar.org/3195/8260c15c99333cd39fa14964e6edfb11b7ed.pdf (pdf)
------
Autres livres de l'auteur (sur le site de @Antonio_Casilli ) :
https://www.casilli.fr/2015/10/02/un-souvenir-de-nicolas-auray-sociologue-du-numerique-1969-2015/
dont :
//Pirates en réseau. Prédation, détournement et exigence de justice 2009 (comment la politique hacker ne vise pas à créer des lois abstraites, mais s’appuie sur l’auto-modération et sur la redistribution du surplus) piratage
http://ses-perso.telecom-paristech.fr/auray/2009AurayEsprit.pdf
+
//L’invisible et le clandestin 2015
//Une ethnographie du virus informatique Storm
>The invisible and the clandestine. Ethnography of the computer virus Storm
https://journals.openedition.org/terrain/15660
Par Null Byte 2018
698 k abonnés
How to Find Domains for Phishing Attacks with Dnstwist
Full Tutorial: https://nulb.app/x4ad1
En ligne :
https://dnstwist.it
https://dnstwister.report
Par @Lawrence_Lessig – janvier 2000 – Harvard Magazine
(Traduction Framalang : Barbidule, Siltaar, Goofy, Don Rico)
"Nous sommes à l’âge du cyberespace. Il possède lui aussi son propre régulateur, qui lui aussi menace les libertés. Mais, qu’il s’agisse d’une autorisation qu’il nous concède ou d’une conquête qu’on lui arrache, nous sommes tellement obnubilés par l’idée que la liberté est intimement liée à celle de gouvernement que nous ne voyons pas la régulation qui s’opère dans ce nouvel espace, ni la menace qu’elle fait peser sur les libertés."
[...]
Cette régulation est en train de changer. Le code du cyberespace aussi.
Et à mesure que ce code change, il en va de même pour la nature du cyberespace.
Le cyberespace est un lieu qui protège l’anonymat, la liberté d’expression et l’autonomie des individus,
il est en train de devenir un lieu qui rend l’anonymat plus difficile, l’expression moins libre et fait de l’autonomie individuelle l’apanage des seuls experts.
[...]
Le code élémentaire d’Internet est constitué d’un ensemble de protocoles appelé TCP/IP. Ces protocoles permettent l’échange de données entre réseaux interconnectés. Ces échanges se produisent sans que les réseaux aient connaissance du contenu des données, et sans qu’ils sachent qui est réellement l’expéditeur de tel ou tel bloc de données. Ce code est donc neutre à l’égard des données, et ignore tout de l’utilisateur.
Ces spécificités du TCP/IP ont des conséquences sur la régulabilité des activités sur Internet. Elles rendent la régulation des comportements difficile. Dans la mesure où il est difficile d’identifier les internautes, il devient très difficile d’associer un comportement à un individu particulier. Et dans la mesure où il est difficile d’identifier le type de données qui sont envoyées, il devient très difficile de réguler l’échange d’un certain type de données. Ces spécificités de l’architecture d’Internet signifient que les gouvernements sont relativement restreints dans leur capacité à réguler les activités sur le Net.
[...]
Si c’est le code qui détermine nos valeurs,
ne devons-nous pas intervenir dans le choix de ce code ?
Devons-nous nous préoccuper de la manière dont les valeurs émergent ici ?
[...]
Des gens décident comment le code va se comporter.
Des gens l’écrivent. La question n’est donc pas de savoir qui décidera de la manière dont le cyberespace est régulé : ce seront les codeurs.
[...]
quand l’État se retire, la place ne reste pas vide. Les intérêts privés ont des objectifs qu’ils vont poursuivre.
En appuyant sur le bouton anti-Étatique, on ne se téléporte pas au Paradis. "
à retrouver sur mon World of Text ::
https://www.yourworldoftext.com/~vincentb/
X : 1 Y : -5
Conférence, ressources : https://liens.vincent-bonnefille.fr/?NZY9jg
- Is a situated technology. She has a sense of context and considers herself to be part of an ecology of practices
- Is run for and by a community that cares enough for her in order to make her exist
- Builds on the materiality of software, hardware and the bodies gathered around it
- Opens herself to expose processes, tools, sources, habits, patterns
- Does not strive for seamlessness. Talk of transparency too often signals that something is being made invisible
- Avoids efficiency, ease-of-use, scalability and immediacy because they can be traps
- Knows that networking is actually an awkward, promiscuous and parasitic practice
- Is autonomous in the sense that she decides for her own dependencies
- Radically questions the conditions for serving and service; experiments with changing client-server relations where she can
- Treats network technology as part of a social reality
- Wants networks to be mutable and read-write accessible
- Does not confuse safety with security
- Takes the risk of exposing her insecurity
- Tries hard not to apologize when she is sometimes not available
.
@viaa https://homebrewserver.club
@viaa http://radical-openness.org/en

"Le développement de la publicité sur Internet n’a pas été exempt de tout heurt, le tout premier mail publicitaire (spam) en 1978 a, par exemple, connu une vive réaction d’indignation. [7] De la même façon, les bloqueurs de publicité, petits outils qui bloquent techniquement les différents affichages publicitaires sont apparus et ont été rapidement adoptés au moment où la publicité a commencé à inonder de nombreux sites pour maximiser les « impressions publicitaires ». L’invasion publicitaire est devenue trop forte et les internautes avertis se protègent ainsi des multiples « popups », affichages conduisant vers des sites malveillants, renvois et rechargements intempestifs, etc."
<<3 https://bloquelapub.net/
*5 Attention, tout était loin d’être parfait sur bien d’autres sujets.
*6 @John_Perry_Barlow , « A declaration of the independance of Cyberspace », 8 fév. 1996 à Davos, https://www.eff.org/cyberspace-independence
+> https://liens.vincent-bonnefille.fr/?KtNoxg
*7 Brad Templeton, « Reaction to the DEC Spam of 1978 », https://www.templetons.com/brad/spamreact.html
Voire aussi : https://liens.vincent-bonnefille.fr/?YY-EiA
Vidéo conférence DEF CONférences 11 2003
DISPONIBLE SUR :
https://www.defcon.org/html/links/dc-archives/dc-11-archive.html
" @Philip_R_Zimmermann is the creator of Pretty Good Privacy. For that, he was the target of a three-year criminal investigation, because the government held that US export restrictions for cryptographic software were violated when PGP spread all around the world following its 1991 publication as freeware. Despite the lack of funding, the lack of any paid staff, the lack of a company to stand behind it, and despite government persecution, PGP nonetheless became the most widely used email encryption software in the world. After the government dropped its case in early 1996, Zimmermann founded PGP Inc."
<< cité par le très bon podcast sur le hacking et ses histoires Darknet_Diaries de 2018 <3
https://darknetdiaries.com/episode/12/
https://darknetdiaries.com/transcript/12/
( au sujet de la guerre commerciale et gouvernementale visant à réguler et limiter l'usage civile des technologies de cryptage = à retirer ces outils de défense numérique et informationnelle du "bien commun" )
"In the 1990 ’s the Internet started to take shape. But the US goverment had strict laws regulating what type of cryptography is allowed to be used online. A few brave people stood up to the government in the name of civil rights and won the right to use strong encryption."
"Les autorités Néerlandaises vont détruire le code malveillant //Emotet le 25 Mars 2021. Pendant ce temps une dizaine de groupes pirates disparaissent de la scène malveillante.
Après l’action spectaculaire des autorités à l’encontre des instigateurs du réseau de codes malveillants Emotet, la mission des autorités (d’Europol au FBI , en passant pour les différentes juridictions impliquées) est de faire taire à jamais ce code malveillant. [...] Les autorités laissent donc quelques semaines aux entreprises pour finaliser leurs audits de cybersécurité. Le 25 mars, Emotet repartira dans les oubliettes du numérique." ZaTAZ
Suite ( https://www.zataz.com/netwalker-stoppe-par-le-fbi/ )
2021
Exemple d'articles ::
-- Cyberattaque à l’encontre du métro de Vancouver
-- Nouveaux groupes pirates opérateurs de ransomware
-- Plusieurs centaines de milliers de clients Videotron dans les mains d’un pirate
-- Un important assureur infiltrés par des pirates informatiques
-- Un pirate meurt, un autre revient
-- Nouvelle commune française infiltrée par des pirates informatiques
-- Le piratage de Dassault Falcon
-- Importance d’un logiciel SIRH au sein d’une entreprise
-- Winter is coming : des rançonneurs s’attaquent aux entreprises israéliennes
-- Gagner des Playstation avec La Cyber Emission
-- Arnaque: « Bonjour, ici Microsoft »
ZaTAZ en référence à TAZ ?
"We want to help operators of hidden services find and fix operational security issues with their
services. [...]
We want to help researchers and investigators monitor and track Dark Web sites."
HIdden service
Plus de publications : https://mascherari.press/author/sarah/
YT
vidéo : Practical Deanonymization of Hidden Services
2017 : https://www.youtube.com/watch?v=r8hr0nlfJRc
par @Sarah_Jamie_Lewis ... voir aussi
[ 17:10 ] Presentation
[ 20:50 ] Map, explication
[ 29:30 ] Bitcoin !
Git
- https://github.com/s-rah/onionscan
Audit tool to fin vulnerabilities, brèches, etc
Map intro
-
Drugs Markets
https://mascherari.press/onionscan-report-forensic-finances-dark-markets/ -
Un article de @ZaTaz
https://www.zataz.com/onionscan-tor/
@ZaTAZ en reference à TAZ ?
"Dans le jargon de la sécurité informatique, un honeypot est une méthode de défense active qui consiste à attirer, sur des ressources, des adversaires déclarés ou potentiels afin de les identifier et éventuellement de les neutraliser."
Projet de lutte contre le spam
https://www.projecthoneypot.org/
HP en français, leur fonctionnement, les stratégies, quelques tutos ressources
http://igm.univ-mlv.fr/~dr/XPOSE2009/botnets/honeypot.html
Liste d'HP en anglais
https://github.com/paralax/awesome-honeypots
https://www.smokescreen.io/practical-honeypots-a-list-of-open-source-deception-tools-that-detect-threats-for-free/

" This video looks at one of the most popular projects that //!Mediengruppe_Bitnik has worked on with bots, the Random_Darknet_Shopper. The project investigates how these autonomous systems work within a network that offers anonymity. "
Site du projet
https://wwwwwwwwwwwwwwwwwwwwww.bitnik.org/r/
2014 2015 2016
CONF
Opera Calling / Delivery for Mr. Assange / Random Darknet Shopper
- https://vimeo.com/157831003
Delivery for Mr. Assange
=> https://liens.vincent-bonnefille.fr/?CqrZGQ
[ 01:50 ] Bot is crashing a lot => live desktop test
[ 41:50 ] Black --> Equador packet opening
BOOK / PUB
- https://wwwwwwwwwwwwwwwwwwwwww.bitnik.org/book/
- https://www.liberation.fr/culture/2015/01/19/le-random-darknet-shopper-un-robot-derriere-les-barreaux_1183963/
- https://aksioma.org/jon-lackman-random-darknet-shopper
- https://www.mastersandservers.org/projects/mediengruppe-bitnik-random-darknet-shopper/
- https://bib.vincent-bonnefille.fr/book/80
Expo / Buys
- The Lord of the Rings Collection
https://wwwwwwwwwwwwwwwwwwwwww.bitnik.org/r/004-lord-of-the-rings/ - Exhibition View - Kunst Halle St. Gallen
https://wwwwwwwwwwwwwwwwwwwwww.bitnik.org/r/kunsthalle-sg/ - Swiss Public Prosecutor seizes and seals work by !Mediengruppe Bitnik
https://wwwwwwwwwwwwwwwwwwwwww.bitnik.org/r/2015-01-15-statement/ - Ecstasy is Ecstasy
https://wwwwwwwwwwwwwwwwwwwwww.bitnik.org/r/2015-03-04-xtc-is-xtc/
Artists

"Robot" achetant aléatoirement des produits proposés sur le catalogue d'une plateforme d'achat-vente sur Internet via un protocole d'échange sécurisant et anonymisant son origine (( le tout à l'aide d'une crypto-monnaie décentralisée des banques-États )).

@Eva_Franco_Mattes en 2015
https://0100101110101101.org/dark-content/
"A series of video installations about internet content moderators. Contrary to popular belief, the removal of offensive material from the Internet is not carried out by sophisticated algorithms. It is the nerve-wracking, demanding job of thousands of anonymous human beings: people disguised as algorithms.
We have interviewed one hundred moderators, and created videos in which avatars with computer-generated voices speak in their place, recounting memories about content they removed from the web, including pornography, sexual solicitation, racism.
The six episodes were released periodically only on the Darknet. To watch them download the Tor http://5cqzpj5d6ljxqsj7.onion ( #.dead ) " dn_tor_onion #.onion
2ep. (/6) sur YT

"The Free Haven Project aims to deploy a system for distributed, anonymous, persistent data storage which is robust against attempts by powerful adversaries to find and destroy any stored data. This model of decentralized system has been classified as peer-to-peer by recent popular media."
Site de référence, recherche en sécurité informatique

Fighting Internet Censorship in a Mass!
Using MassBrowser you will have the same level of privacy as using public VPNs or public HTTPS proxies. Therefore, the volunteer who is proxying your traffic will know your IP address as well as the websites you are browsing.
...
== use MassBrowser as a replacement for public VPNs and HTTPS proxies. If you plan to do something sensitive on the Internet that makes you worried about your anonymity, use a software like Tor (your connections will be much slower on Tor) or tunnel Tor over MassBrowser.
@WeMakeArtNotMoney
" Malware: What if we looked at computer viruses as works of design?
Het Nieuwe Instituut, a museum in Rotterdam dedicated to architecture, design and digital culture, has recently opened an exhibition that challenges visitors to look at the inventive and creative side of cybercrime. What if malware were not just damaging pieces of software but also anonymous works of design? "
...
CryptoLocker, Bitcoin, DDOS

Un canari de mandat est une méthode par laquelle un fournisseur de services de communication vise à informer ses utilisateurs que le fournisseur a reçu une assignation du gouvernement malgré les interdictions légales de révéler l'existence de l'assignation. Le canari de mandat informe généralement les utilisateurs qu'il n'y a pas eu d'assignation à comparaître émise par le tribunal à une date donnée. Si le Canary n'est pas mis à jour pendant la période spécifiée par l'hôte ou si l'avertissement est supprimé, les utilisateurs doivent supposer que l'hôte a reçu une telle assignation. L'intention est qu'un fournisseur avertisse passivement les utilisateurs de l'existence d'une assignation à comparaître sans violer «techniquement» une ordonnance du tribunal de ne pas le faire.

Illu : site mort en 2021 : canarywatch*
C’est un peu l’idée du Warrant Canary (que l’on pourrait traduire par « garantie du canari »). Cette garantie est une publication régulière, voire automatique, où un prestataire de service indique qu’il n’a pas reçu de demande des agences de renseignements dont il ne pourrait pas parler. Dans le cadre des services en ligne américains, qu’ils n’ont pas reçu de demande de divulguer des informations sur leurs clients hors d’une procédure judiciaire. Si la société reçoit une demande secrète de la justice, elle s’engage à tuer le canari, c’est-à-dire à faire disparaître le fichier canari de son site, informant ainsi qu’elle est sous surveillance, mais sans préciser quoique ce soit, puisqu’elle n’en a pas le droit.
---
* https://web.archive.org/web/20200305080352/http://canarywatch.org/
à propos de la fermeture ::
Electronic Frontiere Fondation (EFF)
https://www.eff.org/deeplinks/2016/05/canary-watch-one-year-later
---
@PafLeGeek ( en français )
https://www.youtube.com/watch?v=p-Fpk3d-D9A
Vous êtes observé. Des organisations privées et soutenues par les états surveillent et enregistrent vos activités en ligne. Privacy Tools fournit des connaissances et des outils pour protéger votre vie privée contre la surveillance de masse globale.
alt.homepage (eng) :: https://privacytools.io

EFF
Test your browser to see how well you are protected from tracking and fingerprinting.
Google Captchas
Spying and detect false humains
How to ? It's secret for good...
Vérifier tout un ensemble de failles-vulnérabilités-singularités de votre Navigateur préféré ! //WebRTC leak, //Fingerprint, //adresse IP...
DOUBLE NEGATIVE CAPTCHAs
Some resources on CAPTCHAs to read further, including scientific papers, patents, articles and books on artificial intelligence, computing, Turing tests, digital labor and cognitive extractivism. Along the lines of the article, by retro-engineering the system, you can sharpen your skills of behaving like a robot.
Newstweek is a device for manipulating news read by other people on wireless hotspots. Built into a small and innocuous wall plug, the Newstweek device appears part of the local infrastructure, allowing writers to remotely edit news read on wireless devices without the awareness of their users. 2011
Newstweek was developed by @Julian_Oliver and @Danja_Vasiliev ( membres du @The_Critical_Engineering_Working_Group )
// Newstweek project page: http://newstweek.com
http://web.archive.org/web/20170804214357/http://newstweek.com/
↳https://criticalengineering.org/projects/vending-private-network/ ( site )
↳https://julianoliver.com/projects/vending-private-network/ ( JOliver )
à propos de Vending Private Network VPN
In this talk, @Danja_Vasiliev gives an overview of "dark internet topologies" in the context of the commissioned piece //Vending Private Network// he did together with @Julian_Oliver ( 2018 )
Conf
Cite cette carte des câbles sous-marins :
https://www.submarinecablemap.com
Are.na ( adhoc_mesh_ntwrk )
https://www.are.na/vincent-bonnefille/adhoc_mesh_ntwrk
Membre du https://criticalengineering.org
@The_Critical_Engineering_Working_Group
2022 EDIT
- Submarine Cable Map 2015
https://submarine-cable-map-2015.telegeography.com/ - Traceroute mapper ( tool git )
https://stefansundin.github.io/traceroute-mapper/?trace=traceroute%20to%2083.118.202.51%20(83.118.202.51)%2C%2030%20hops%20max%2C%2060%20byte%20packets%0A%201%20%20livebox.home%20(192.168.1.1)%20%204.040%20ms%0A%202%20%2080.10.253.25%20(80.10.253.25)%20%209.688%20ms%0A%203%20%20*%0A%204%20%20*%0A%205%20%20ae51-0.nridf101.rbci.orange.net%20(193.252.98.94)%20%2012.098%20ms%0A%206%20%20*%0A%207%20%20*%0A%208%20%20*%0A%209%20%20*%0A10%20%20*%0A11%20%20*%0A12%20%20*%0A13%20%20*%0A14%20%20*%0A15%20%20*%0A16%20%20*%0A17%20%20*%0A18%20%20*%0A19%20%20*%0A20%20%2051.202.118.83.in-addr.arpa.celeste.fr%20(83.118.202.51)%20%2010.492%20ms%0A - History souces

When Edward Snowden met journalists in his cramped room in Hong Kong's Mira hotel in June, his mission was ambitious. Amid the clutter of laundry, meal trays and his four laptops, he wanted to start a debate about mass surveillance.
He succeeded beyond anything the journalists or Snowden himself ever imagined. His disclosures about the NSA resonated with Americans from day one. But they also exploded round the world.
For some, like Congresswoman Zoe Lofgren, it is a vitally important issue, one of the biggest of our time: nothing less than the defence of democracy in the digital age.
cut :: https://www.theguardian.com/world/interactive/2013/oct/28/nsa-files-decoded-hops
JavaScript is dangerous! Why? How are websites vulnerable to it? Find out about bug-bounties from @Tom_Scott
" True stories from the dark side of the Internet
This is a podcast about hackers, breaches, shadow government activity, hacktivism, cybercrime, and all the things that dwell on the hidden parts of the network. This is Darknet Diaries. "
-- très bonne série de podcasts sur l'imaginaire hacker, les actualités-retours autours de faits marquant de l'informatique-sécurité contemporaine . Des feuillons, des témoignages... de qualité et accessible (bien qu'en anglais)
Une émission @France_Inter de 2021
https://www.franceinter.fr/emissions/la-chronique-de-thomas-biasci/la-chronique-de-thomas-biasci-du-vendredi-05-novembre-2021
Plusieurs variantes différentes ont vu le jour, les procédures de désinfection sont différentes selon la variante.
Il y a actuellement deux grosses infections discincts :
Une famille qui bloque le PC entièrement (Reveton etc).
Une famille qui bloque simplement le navigateur WEB (Browlock), aucun virus n'est installé sur l'ordinateur, c'est simplement une page WEB qui bloque le navigateur. Il suffit de relancer le navigateur sans réouvrir la page.
R : Salt + hashing for the best !
Hashing Algorithms and Security: http://youtu.be/b4b8ktEV4Bg
Security of Data on Disk: http://youtu.be/4SSSMi4X_mA
Activer le support de GPG dans Claws Mail
NEW link cette {bulle} :
https://informationisbeautiful.net/visualizations/worlds-biggest-data-breaches-hacks/
OLD
.dead = https://zhenjess.github.io/Breach/
Trends and Patterns
Through the years 2014-2019, there is an upward trend in the number of reported data records breached.
As the amount of data produced around the world increases, the amount of data breach incidents also fluctuates.


Data breachs
-- année après année :
visualisation des failles-fuites de données
XSS tool python check vunerability
HOCXSS is an easy way for the penetration tester and bug bounty hunters to test Cross site scripting. It has featured with crawling, detection parameter discovery, WAF detection capabilities as well.
Leaks of datas
HTTPS , HSTS ,
Referrer Policy ,
Content Security Policy ( CSP )
...
Check security on your website
From : https://neustadt.fr/essays/against-a-user-hostile-web/